
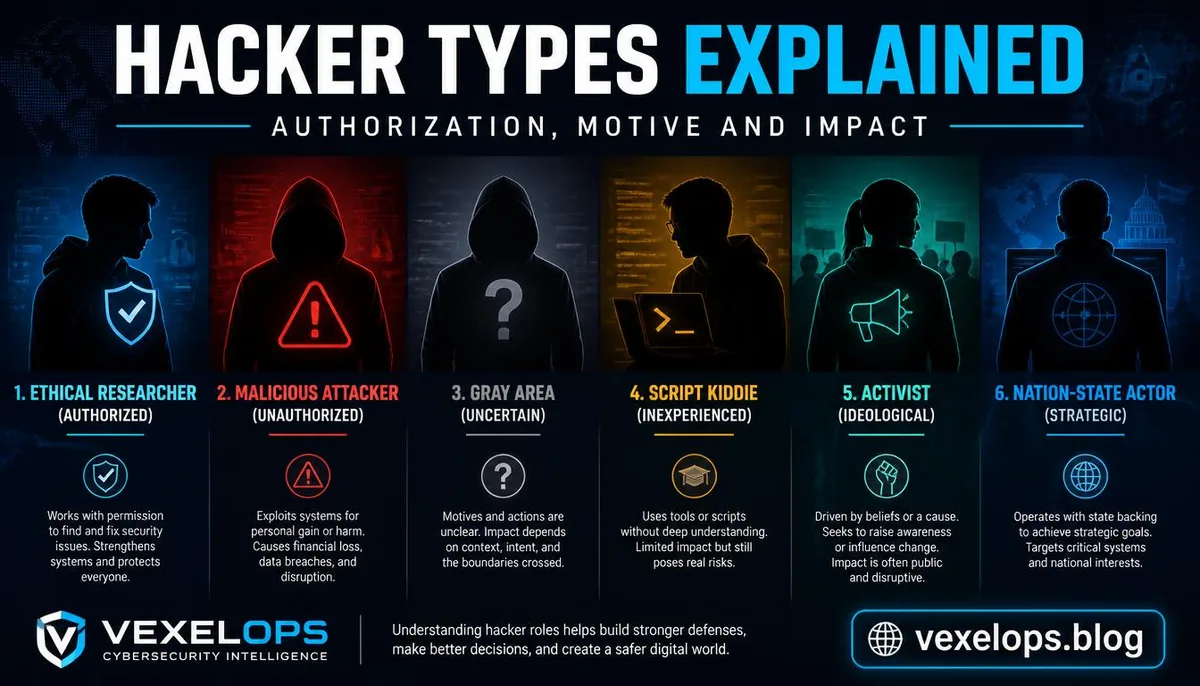
ハッカーの種類: 分類を理解することは単なる善人と悪人の区別ではない
ニュース、映画、ソーシャルメディアでは、ハッカーはしばしば暗い部屋で迅速に指示を入力し、システムに侵入する人物として描かれています。しかしサイバーセキュリティの分野では、「ハッカー」という用語は、情報システムを探索、分析、テスト、または変更する能力を持つ技術的な役割により近いものです。本当に判断すべきなのは、彼が許可を得ているか、何を達成しようとしているのか、そしてその行動が許可されていない影響を引き起こすかどうかです。 NISTによるハッカーに関する説明では、情報システムへのアクセスを試みるか取得しようとする者を含んでおり、同じ資料ではホワイトハットハッカーを組織のセキュリティを評価し改善することを目的とした専門家として描写しています。NISTのサイバーセキュリティ用語では、誰かがハッキング技術を使用したからといって、すぐにその人が犯罪者であるとは限りません。 また、ハッカーと詐欺師を区別する必要があります。ハッカーは技術的な役割であり、防御、研究、または攻撃を行うことがありますが、詐欺師は主に偽装、欺瞞、信頼の操縦、または支払いの誘導を通じて利益を得ます。両者は一部の犯罪活動で協力することがあるかもしれませんが、その概念は異なります。
ホワイトハット、ブラックハット、グレーハットハッカー: 許可と目的の違い
ホワイトハットハッカー: 許可の範囲内で安全性を改善 ホワイトハットハッカー、または倫理的ハッカーは、通常、システムの所有者から明示的な許可を得て安全性のテストを実施します。彼らは企業内部のセキュリティ担当者や、ペネトレーションテストの専門家、バグバウンティハンター、外部コンサルタントであり、主な目的は脆弱性を見つけ、リスクを評価し、修正を支援することです。 ホワイトハットの行動の核心は単に技術能力ではなく、許可の境界にあります。テストの前に、ターゲット、時間、許可された方法、データ処理方法、通報プロセスを確認する必要があります。たとえ本物の脆弱性を発見したとしても、研究者が自由にデータを読むこと、テストの範囲を拡大すること、または未修正の詳細を公開することができるわけではありません。 ブラックハットハッカー: 未許可かつ悪意のある目的 ブラックハットハッカーは通常、システムの所有者の同意なしにアクセスを試み、データを盗み、マルウェアをインストールし、身代金を要求し、サービスを破壊するか、脆弱性を利用して利益を得ます。ブラックハットの行為の危険は技術だけではなく、被害者がテストの範囲、データの使用法、およびその後の影響を制御できないことにあります。 ブラックハット活動は個人、犯罪グループ、または組織によって行われることがありますが、ニュースで見られる攻撃者が必ずしも高度な技術を持っているわけではありません。中には独自に研究する人もいれば、既製のツールや他者のサービスを利用する人もいます。技術のレベルに関係なく、許可を得ずに損害を引き起こす限り、深刻なセキュリティと法的問題を形成する可能性があります。 グレーハットハッカー: 悪意のない動機かもしれないが許可は不足 グレーハットハッカーは、ホワイトハットとブラックハットの間にいる行為者を説明するために使用されることが多いです。彼らは好奇心や研究、またはシステム所有者に問題を知らせたいという思いから、完全な許可を得る前にウェブサイト、サービス、またはデバイスをテストします。問題を発見した後、彼らは必ずしもデータを盗んだりシステムを破壊したりするわけではありませんが、許可のない行動は依然としてリスクを引き起こすことがあります。 グレーハットの分類で最も誤解されやすい点は、多くの人が悪意がないことは合法であると考えることです。実際、システム所有者が同意しない場合、研究者は受け入れられる範囲を超えている可能性があります。より安全なアプローチは、先にバグ開示ポリシー、バグバウンティルール、または正式な連絡窓口を探し、テストを実施した後に相手に自分の動機を理解してもらうよりも、事前に確認することです。
スクリプトキディ、ハッカー活動家、国家支援型ハッカーはどう違うのか?
スクリプトキディ: 既存のツールに依存する未熟な攻撃者 スクリプトキディは、サイバーセキュリティコミュニティ内での非公式な呼称で、通常はあらかじめ書かれたスクリプトや公開されたツール、他者が作成したプログラムを使うが、その底にある原理を理解していない人を指します。Malwarebytes関連の説明では、この用語は蔑称を伴うため、正式な文書ではすべての初心者にこのレッテルを貼るべきではありません。 技術力不足はリスクが低いことを意味しない。理解が足りない人はツールを誤用し、誤ったターゲットをスキャンしたり、サービスを中断させたり、さらなるデータの露出を引き起こす可能性があります。一般の読者にとって、重要なのは他者の能力を嘲笑することではなく、既製のツールでも実際の影響を生む可能性があることを知ることです。 ハッカー活動家: 理念や社会的な問題を動機とする ハッカー活動家は通常、政治的、社会的、または理念的な訴求を動機とし、公開データ、ウェブサイトの改ざん、サービスの干渉、またはその他のオンライン行動を通じて自らの立場を表現します。単に金銭を目的とした犯罪団体とは異なり、彼らの行動の背景は抗議や宣伝に近いものでありますが、動機が自動的に行為を合法化するわけではありません。 行動が許可されていないアカウントアクセス、データ公開、サービスの中断、または個人への嫌がらせに関与する場合、影響を受けた組織やユーザーは依然として実際の損害を被る可能性があります。このような役割を判断する際は、行動方法、許可の状態、及び引き起こされた結果を考慮しなければなりません。スローガンの見かけの正当性だけで判断してはいけません。 国家支援型ハッカー: 資源と目的がより戦略的 国家支援型ハッカーは通常、政府、軍事、情報機関、または他の資源のある組織に関連し、活動の目的は情報収集、戦略的監視、重要なインフラストラクチャー、または外交および政治的利益を含む場合があります。この種の行動には長期的、分業的で、資源の強力なサポートがあります。一個人の攻撃と混同してはいけません。 一般の読者はこのような行動の操作技術を学ぶ必要はありませんが、防御の観点から理解することはできます。重要なアカウントには多要素認証を使用し、企業は層別の権限、バックアップ、ログモニタリング、そして事件通報プロセスを維持する必要があります。個人は公のプラットフォーム上に過剰な業務や組織の情報を漏らさないようにすべきです。
ハッカーと詐欺師は同じなのか?両者の概念は混同してはいけない
ハッカーと詐欺師は時には同じ出来事に現れることがありますが、両者が担当する内容は異なる可能性があります。ハッカーは技術的な弱点を利用してシステムに侵入したり、プログラムを変更したり、データを取得したりします。一方、詐欺師はカスタマーサポートを偽装し、信頼を築き、被害者を支払わせたり、認証情報を提供させたりします。 いくつかの詐欺は高度なハッキング技術を必要とせず、偽のウェブサイト、偽のメッセージ、心理的な操縦だけで損失を引き起こすことができます。また、攻撃には基礎インフラ、マルウェア、またはデータ侵害を扱う技術者が必要なものもあります。被害者にとって最も重要なのは、相手が自称ハッカー、技術者、またはセキュリティ担当者だとしても、その身分や要求を信じないことです。 ハッカーの分類やネットセキュリティに関する疑問があれば、VexelOpsにご連絡ください。
普通の人は行動を通じてハッカーの役割とセキュリティリスクをどう判断すればよいか?
一般の読者は、外見や服装、技術用語に基づいて人がハッカーであるかどうかを判断する必要はありません。より信頼できる方法は、相手が許可の出所、テストの範囲、データ処理のルール、及び通報の方法を説明できるかどうかを観察することです。自称ホワイトハットの人物があなたにプライベートなパスワードや認証コード、リモート操作の権限を提供するように求めた場合でも、警戒を保つ必要があります。 以下の質問を基本的なチェックとして使用できます:
- この人が公式な手段で身元確認ができるか?
- 彼はテスト対象と許可された範囲を明確に説明しているか?
- 彼はパスワード、認証コード、または不必要な個人情報を提供するように求めているか?
- 彼は100%アカウントを取り戻し、記録を削除し、すべての問題を即座に解決すると約束しているか?
- 彼は正式な報告、公開の連絡先、及び追跡可能な処理記録を提供する意思があるか?
本当のセキュリティ作業は通常、許可、記録、制約、及び修正を重視し、神秘感、脅迫、または絶対成功の約束で注意を引くものではありません。
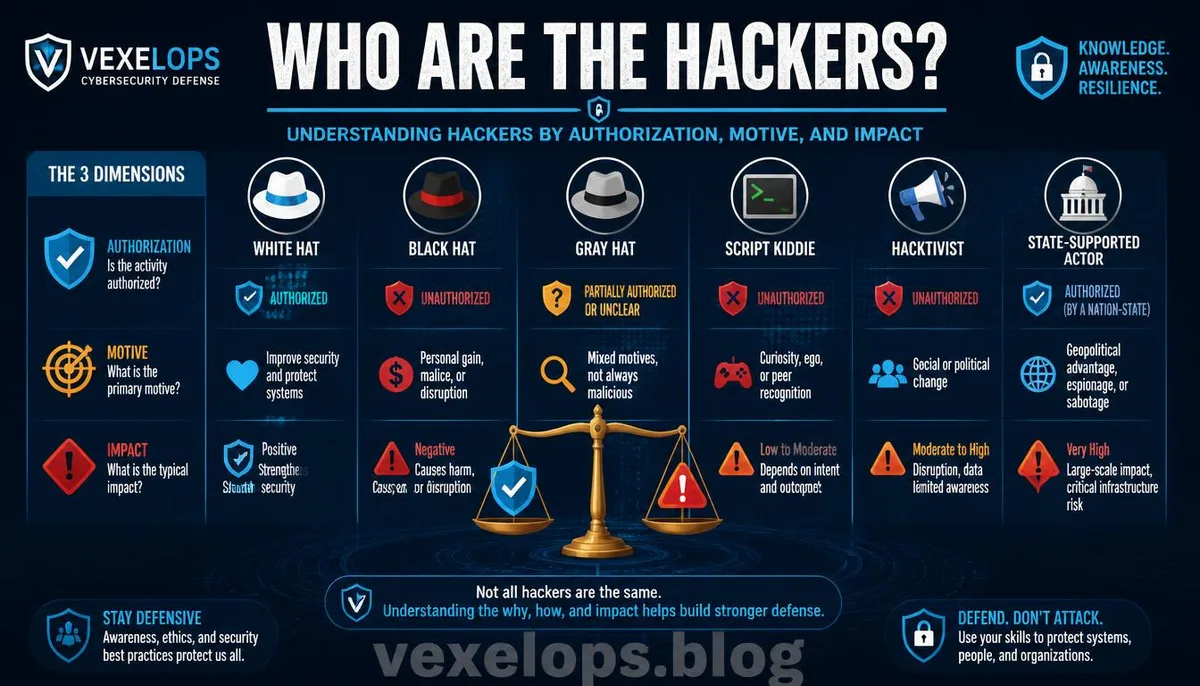
ハッカー分類に関するよくある質問
ホワイトハットハッカーは合意なしにウェブサイトをテストできますか?
一般的にはできません。ホワイトハットハッカーの核心的な特徴は、システム所有者の許可を得て、約束された範囲内で安全テストを行うことです。許可がない場合、たとえ出発点が研究や相手を助けようというものであっても、サービスの中断、データの露出、または法律的リスクを引き起こす可能性があります。 疑わしい脆弱性を発見した場合、安全策としては、ウェブサイトのバグ開示ポリシー、バグバウンティページ、または公式な連絡窓口を探すことです。テストを拡大したり、プライベートなデータをダウンロードしたり、未修正の詳細を公開したりしないでください。
グレーハットハッカーは悪者ですか?
必ずしもそうではありません。グレーハットは通常、動機と行動の境界がホワイトハットやブラックハットと完全には一致しない状況を示しています。悪意がない場合も、システム所有者に問題を改善するよう呼びかけたいと思う人もいます。しかし、悪意がないからといって許可が得られているとは限らず、その行動は依然として実際の影響を引き起こす可能性があります。 グレーハットを判断する際は、動機、許可、技術的な行動、及び結果を分けて考える必要があります。システム所有者にとって、許可なしのテストは依然としてセキュリティ事件として扱うべきであり、相手が手助けしたいと言ってもリスクを無視してはいけません。
スクリプトキディは技術的な能力がないので防御が必要ありませんか?
必要です。スクリプトキディはツールの原理を理解していないかもしれませんが、公開されたスクリプトや自動化プログラムを使用してウェブサイト、アカウント、サービスに干渉する可能性があります。経験が不足することで行動がより予測不可能になる場合があります。行動の影響が何であるかを知らない場合です。 一般的な防御方法は、攻撃者の技術レベルを推測することではなく、更新を維持し、多要素認証を使用し、権限を制限し、バックアップを保存し、異常ログインを監視して基本的なインシデント対応プロセスを構築することです。
必要です。スクリプトキディはツールの原理を理解していないかもしれませんが、公開されたスクリプトや自動化プログラムを使用してウェブサイト、アカウント、サービスに干渉する可能性があります。経験が不足することで行動がより予測不可能になる場合があります。行動の影響が何であるかを知らない場合です。 一般的な防御方法は、攻撃者の技術レベルを推測することではなく、更新を維持し、多要素認証を使用し、権限を制限し、バックアップを保存し、異常ログインを監視して基本的なインシデント対応プロセスを構築することです。
重要なポイント: ハッカーの分類の要点は外見ではなく、許可、目的、行動結果である。