
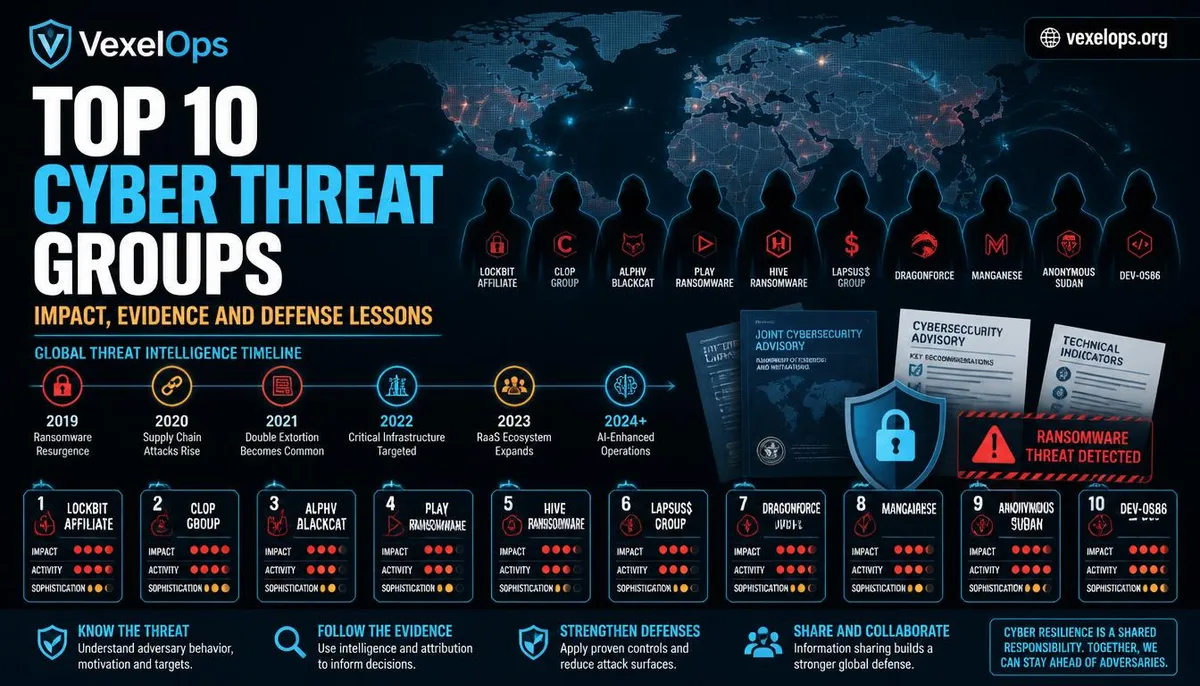
ハッカー組織ランキングの選定方法を理解しよう:これは戦力ランキングではありません
ハッカー組織の名称は、政府の公告、セキュリティ会社の報告、被害事件の調査や研究コミュニティから来ることが多いです。時には、同じアクターが異なる機関によって異なる名称で説明されることがある一方、幾つかの名称が同じグループを指すこともあります。また、活動が重なっているが、完全には確認されていない集団も存在します。したがって、組織ランキングを読むときは、単一のコード名やネット上の神秘的な噂に基づいて判断してはいけません。 本記事では、5つの基準を使用しています:公開情報の検証可能性、事件の影響範囲、活動の持続性、影響を受けた産業とインフラ、そして一般の読者が事件から防御方法を学べるかどうかです。ランキングは公開された影響力と教育的価値を反映しており、攻撃能力の評価ではありません。 記事内の脅威グループは、すべてのメンバーの身元が法的機関によって確認されているわけではありません。公開情報において依然として議論の余地がある帰属については、この記事では「疑わしい」「帰属されている」「公開報告による」「呼ばれている」などの正確な表現を使用します。
トップ10ネット脅威グループ:公開事件と組織の特徴
トップ1:LockBit、ランサムウェアサービスの代表
CISA、FBI、および国際的な協力機関はLockBitに関する特別な公告を出し、LockBitがRansomware-as-a-Serviceモデルを採用し、金融、食品と農業、教育、エネルギー、政府、医療、製造、交通などのさまざまな分野に影響を及ぼすことを指摘しました。CISA LockBit 公告 LockBitの重要性は、単一のランサムウェアバージョンにとどまらず、犯罪活動がどのように分業、協力メンバーの募集、およびサービス化のモデルを通じて影響を拡大しているかを示しています。企業にとっての核心的教訓は、オフラインバックアップ、露出サービスの修正、権限の制限、ネットワークの分割、インシデント報告を単一の製品に頼るべきではないということです。
トップ2:APT29、国家支援型ネットスパイの代表
MITRE ATT&CKはAPT29をロシアの対外情報機関SVRに関連する脅威グループとして記載し、政府のネットワーク、研究機関、シンクタンクなどを長期にわたってターゲットにしていることを公開情報として記録しています。MITRE ATT&CK:APT29 APT29のタイプの脅威は通常、長期性、資源、情報指向を持ち、急速なランサムを追求する犯罪集団とは異なります。一般の読者がその行動技術を学ぶ必要はありませんが、組織はサプライチェーンの安全性、クラウド権限、第三者アカウント、長期的な異常活動の監視の重要性を理解すべきです。
トップ3:Scattered Spider、ソーシャルエンジニアリングとITサービスデスクのリスクの代表
CISA、FBI、および多国間機関の共同公告は、Scattered Spiderが大規模な企業やそのITサービスデスクをターゲットにし、データの窃取、ランサム、さまざまなソーシャルエンジニアリングのリスクに関与していることを指摘しています。CISA Scattered Spider 公告 この組織のケースは特に一般の読者に注目されるべきで、攻撃が必ずしも複雑なコードから始まるわけではなく、偽の従業員、偽のカスタマーサービス、パスワードのリセットを促進したり、検証情報を引き渡させるなどから始まる可能性があることを警告しています。防御の重点は、フィッシング防止のための多要素認証、サービスデスクの身分確認、ワンタイムパスワードの共有を拒否することです。
トップ4:Conti、ランサムウェア大規模化のケース
NSAの公開情報は、CISA、FBI、NSAがContiランサムウェアを使用した攻撃を400回以上観察しており、米国および国際組織に対して影響を及ぼしていることを示しています。関連する活動は、ファイルの窃取、システムの暗号化、ランサム要求を含みます。NSA Conti 公告 Contiのケースは、ランサムウェア事件が単なる1台のコンピュータがロックされることではなく、アカウント、サーバー、バックアップ、内部ネットワーク、データ漏洩を含む可能性があることを示しています。一般のユーザーにとって重要な教訓は、重要なファイルを複数バックアップすることが必要で、唯一のバックアップを長期的に接続されている同じアカウントに置かないことです。
トップ5:Lazarus Group、クロスタイプの国家支援型脅威の代表
Lazarus Groupは、セキュリティ機関と政府の資料で、北朝鮮に関連するネット脅威活動を説明する際によく使用されます。公開報告は通常、スパイ活動、金融資源の獲得、破壊的活動、または高価値の目標に関連付けていますが、異なる事件の帰属と名称は、各報告の証拠に基づいて理解する必要があります。 この種の組織の教育的価値は、ネット脅威が同時に情報、金融、政治的目的を持っている可能性があり、一般的な詐欺や単一のランサム事件の観点だけでは判断できないということです。企業は高価値アカウント、リモートアクセス、サプライチェーン、暗号資産関連のプロセスに対して、より厳格な権限と監視を確立すべきです。
トップ6:APT28、長期的な情報活動の公開ケース
APT28は公開されたセキュリティ情報の中でしばしば見られる脅威組織名であり、通常はロシアに関連する国家支援活動の議論と共に取り上げられます。この種の組織は、政府、軍事、政治、メディア、および研究機関をターゲットにし、長期的な情報収集を主要なリスク背景としています。 読者はすべての別名を記憶する必要はありませんが、国家支援のアクターは長期間潜伏している可能性があり、必ずしもランサムウェアのように即座に画面に現れるわけではないことを理解する必要があります。組織防御は、異常なログイン、権限の変化、メールルール、サプライチェーン、エンドポイント記録に重きを置くべきで、単に明らかなランサム通知を待つことではありません。
トップ7:Sandworm、重要インフラリスクの代表
Sandwormは公開されているセキュリティ研究や政府の情報を用いて、破壊的ネット活動に関連する脅威活動を説明するためによく使用されます。この種の脅威が重要視される理由は、エネルギー、工業制御、政府サービス、および公共インフラが影響を受けると、その結果が単一の企業のデータ漏洩を超える可能性があるためです。 一般のユーザーは、ネットセキュリティと日常生活が切り離されたものではないことを理解できます。交通、医療、エネルギー、通信システムはすべて情報システムに依存して運営されているため、組織は多層防御、オフラインバックアップ、インシデント演習、跨機関通報能力を備えている必要があります。
トップ8:FIN7、金融犯罪と企業侵入の代表
FIN7は公開されたセキュリティ報告の中で一般的な金融犯罪脅威組織名で、関連する活動は通常、支払い情報、小売業、企業ネットワーク、および金融に関連する利益に関わります。この種の団体のリスクは、攻撃者が政府や大企業だけを標的にするのではなく、支払い情報、顧客データ、または内部アクセス権を持つ中小企業も同様にターゲットにされる可能性があることを警告しています。 企業はこの種の事件から、支払いプロセスと情報セキュリティは共に管理する必要があることを学ぶことができます。支払い権限は階層化され、重要な操作には多重確認が必要で、従業員も偽の請求書、偽の供給業者、および異常な支払い要求がソーシャルエンジニアリングやアカウントの取得に関与する可能性があることを認識する必要があります。
トップ9:REvil、ランサムウェアアライアンスモデルの有名なケース
REvilは、公開されたセキュリティイベントの中で広く議論されたランサムウェアグループの1つで、犯罪者がどのように協力メンバー、データ漏洩の脅威、および複数のランサム方法を通じて圧力を拡大するかを説明するために使われます。ネット犯罪組織は解散したり、名前を変えたり、異なるメンバーによって再構成されたりする可能性があるため、記事は各新しい事件を直接同じ名前に帰属させるべきではありません。 企業にとっての実際の教訓は、オフラインで使用できるインシデント対応プロセスを確立することです。主要なメール、ファイルサーバーまたはIDシステムが使用できなくなった際には、組織は内部分の連絡方法、証拠の保存、バックアップの起動、および外部通報を行う方法を知っておく必要があります。
トップ10:DarkSide、重大なランサム事件後の防御警戒
DarkSideは、重大なランサム事件に関する公開の議論によって注目されています。この団体は、企業の運営中断、データ漏洩、および評判に対する圧力を手段としたネット犯罪のリスクを表しています。特定の組織がその後活動を停止したとしても、関連のプログラム、メンバー、方法、またはコラボレーションモデルは、異なる名前で現れる可能性があります。 このケースは一般のユーザーと企業に、ある有名な団体が消えたからといってリスクが永遠に終了するわけではないと警告しています。信頼できる安全策は、基本的な制御に基づいて構築されるべきで、更新、バックアップ、多要素認証、エンドポイント防護、権限の最小化、試験可能な復旧プロセスを含む必要があります。
ハッカー組織が企業、政府、そして一般のユーザーに及ぼす影響は?
異なる脅威グループの目標は異なる場合がありますが、被害者に共通するリスクは四つにまとめることができます:アカウントの乗っ取り、データの窃取、サービスの中断、および支払い要求や公開データの圧力を受けることです。攻撃者が使用するツールや名称は変化しますが、弱いパスワード、過剰な権限、未更新のシステム、バックアップ不足、不適切な信用は依然として一般的なリスク源です。 一般のユーザーは、組織の事件からいくつかの簡単な教訓を得ることができます。重要なアカウントには独立したパスワードを使用し、フィッシング防止のための多要素認証も活用すること;ワンタイムパスワードを他人に教えないこと;遠隔操作や緊急の支払い要求があった場合は、他の信頼できる経路を通じて確認すること;重要なファイルは通常のアカウントと同時に接続されないバックアップを保持すること。 ハッカー組織やセキュリティ事件についての質問がある場合は、VexelOpsに連絡して支援を求めてください。
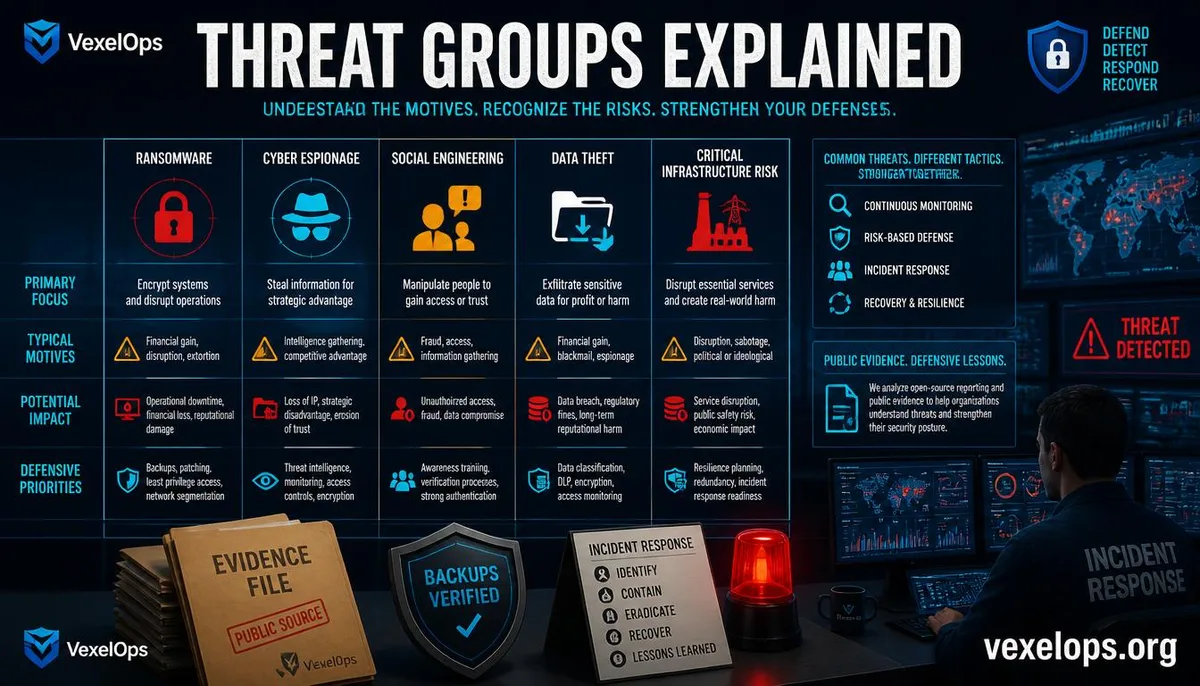
ハッカー組織ランキングに関するよくある質問
このトップ10は世界的に認められているハッカー組織のランキングですか?
いいえ。ネット脅威組織の名称、帰属、および活動の状態は、政府の調査、セキュリティ報告、新たな証拠によって変化する可能性があります。異なる機関が同じまたは類似の活動集団を異なる名称で表すこともありますので、すべての人が認識する客観的な戦力リストは存在しません。 この記事は、公開情報、事件の影響、活動の持続性、産業リスク、および防御教育の価値に基づいて編纂されています。読者はこれをセキュリティの背景入門として受け取るべきであり、ランキングを犯罪組織に対する肯定や能力崇拝として理解してはいけません。
ハッカー組織と詐欺集団は同じものですか?
必ずしもそうではありません。ハッカー組織は通常、技術的役割、ネットワークインフラ、悪意のあるプログラムやシステム侵入能力を強調しますが、詐欺集団は主になりすまし、欺瞞、信頼の操作および支払いの誘導に依存しています。両者は協力する場合もありますが、同じ分類にはなりません。 一般の人は、相手がどの組織に属するかを判断する前に、防御行動を取ることができます。相手がパスワード、確認コード、リモート制御権限、または即座の支払いを要求する場合、まず相互作用を停止し、公式サイトまたは独立した経路で確認してください。
著名なハッカー組織名を見たら、普通の人は何をすべきですか?
まず、情報の出所を確認し、ソーシャルメディアのスクリーンショット、匿名アカウント、またはインサイダー情報を持つと主張する投稿を単純には信頼しないでください。最初に政府のセキュリティ公告、影響を受けたプラットフォームの公式通知、そして信頼できるセキュリティ研究を確認し、公告の発表日と更新されているかどうかに注意を払ってください。 自分のアカウントやデバイスが影響を受ける可能性があると心配している場合、まず重複したパスワードを変更し、多要素認証を有効にし、ログイン活動をチェックし、システムを更新し、関連通知を保存してください。見知らぬ人から提供された修正ツールをダウンロードせず、自己申告のセキュリティ担当者に確認コードを渡さないでください。
主な取得項目:ランキングの重点は公開影響と防御教訓であり、犯罪組織の奨励や崇拝ではない。