
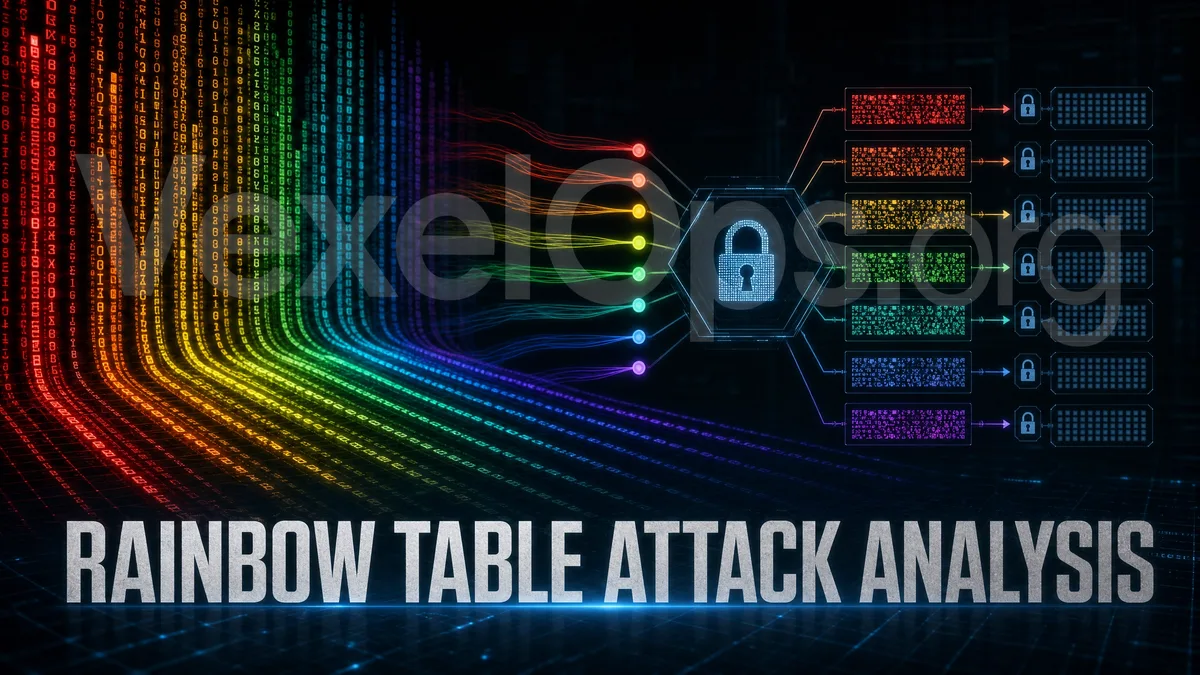
彩虹表攻擊針對的是密碼雜湊
現代系統通常不會直接保存明文密碼,而是把密碼經過雜湊運算後保存。雜湊不能直接反推出原密碼,但如果攻擊者拿到雜湊值,仍可能透過比對方式猜出原本的密碼。
彩虹表的效率來自事前準備
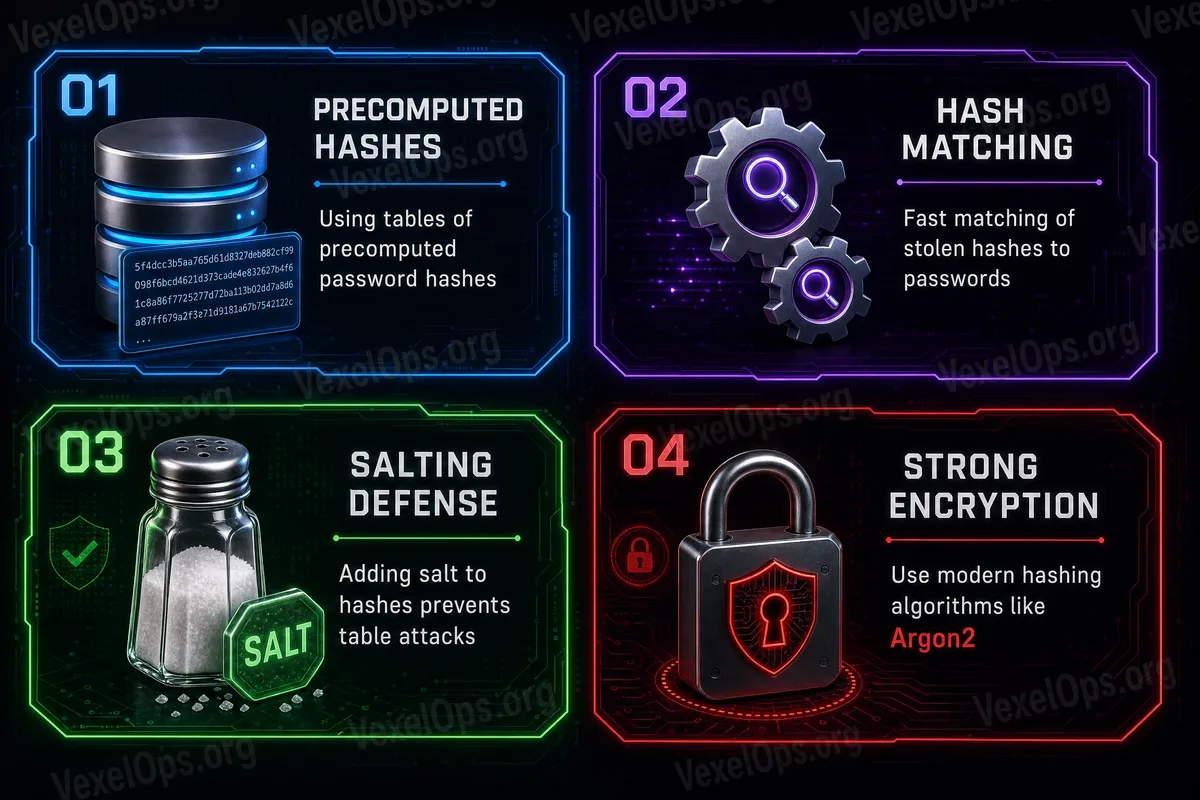
彩虹表不是現場慢慢猜,而是事先建立大量常見密碼和對應雜湊值的對照資料。取得目標雜湊後,攻擊者可以查表比對,節省重新計算的時間。
為什麼舊系統和弱密碼更危險
早期系統保護較弱,加上使用者常用生日、常見數字、短密碼或簡單單字,雜湊結果更容易被預先準備的表命中。短、常見、可預測的密碼,在任何離線比對情境中都更吃虧。
salt 讓通用對照表失效
現代系統會在密碼雜湊前加入隨機資料,也就是 salt。即使兩個使用者用同一個密碼,也會產生不同雜湊。這讓攻擊者無法用一張通用彩虹表套到所有帳號。
現在更常見的風險仍是使用習慣
大型現代平台通常已採用更強的雜湊與加鹽機制,彩虹表效果大幅降低。更常見的問題反而是簡單密碼、重複密碼、沒有雙重驗證、釣魚登入頁和忽略安全通知。舊系統或安全設計較弱的平台仍需特別留意。
對使用者來說,最實際的防護是使用長且唯一的密碼、避免可預測組合、用密碼管理器保存不同密碼,並為重要帳號開啟多因素驗證。