
假的登入頁不一定看起來粗糙
釣魚登入頁可能使用熟悉的顏色、Logo、按鈕和提示文字,也可能搭配帳號異常、安全檢查、訊息無法送達等提醒。危險點在於你把密碼、驗證碼或恢復資料送到錯誤頁面。
先確認自己是怎麼來到登入頁的
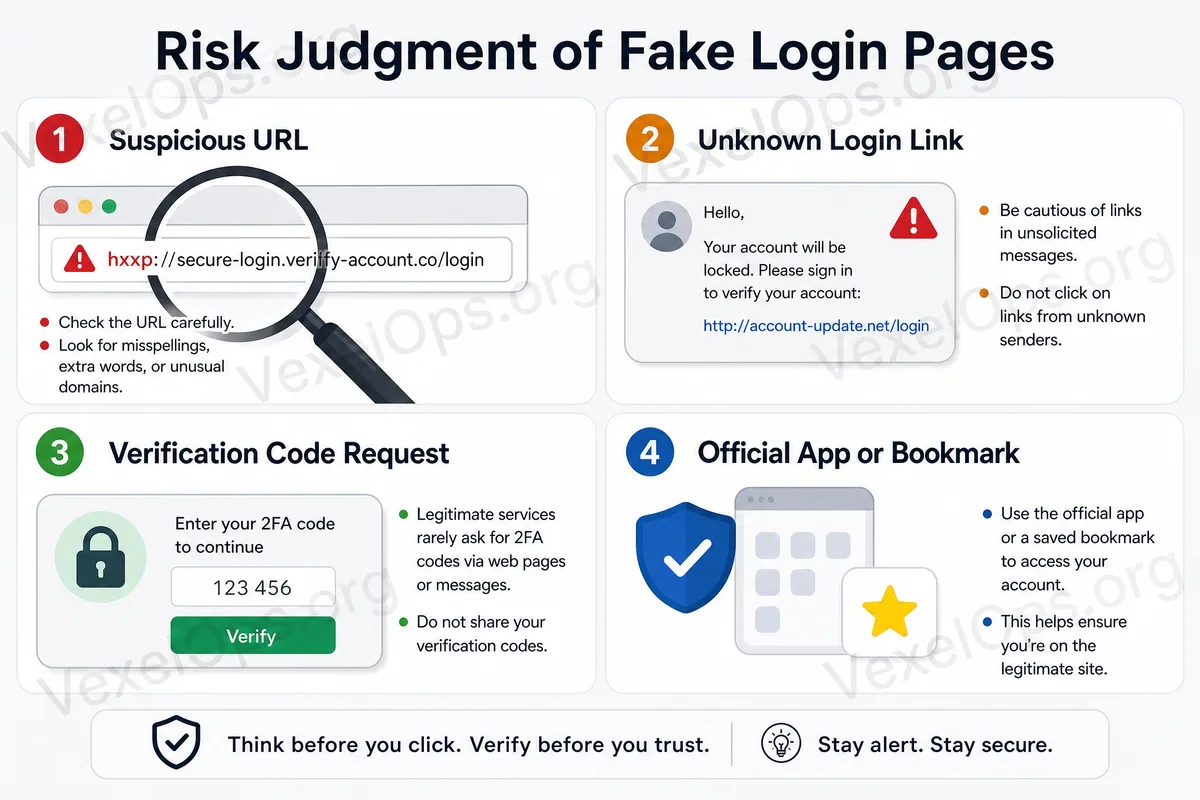
如果登入頁來自陌生 Email、簡訊、私訊、留言或廣告,而不是你主動打開官方 App 或官方網站,就先不要輸入資料。突然出現、一直催促、要求立即驗證的登入頁,更應回官方入口確認。
網址列比畫面設計更重要
看真正主域名,不要只看網址裡有沒有品牌字樣。過長網址、相似拼字、陌生網域結尾、短網址跳轉、品牌名稱前後多奇怪單字,都是需要停下來檢查的訊號。鎖頭只代表連線加密,不代表網站是官方。
驗證碼和備用碼比密碼更不能亂輸
有些假頁面會在密碼後要求簡訊驗證碼、Email 驗證碼或備用碼。這些資料可能讓對方完成登入、改密碼或變更安全設定。只要來源不明,就不要輸入驗證碼。
重要帳號固定使用官方 App 或書籤
Email、社群平台、雲端空間、付款工具和工作帳號,可以使用官方 App 或已確認的書籤進入。這能減少從陌生連結誤入假頁面的機率。定期檢查兩步驟驗證、備援 Email、手機、登入紀錄和第三方授權。
如果頁面讓你覺得奇怪,不要抱著「先輸入看看」的心態。先保存連結或截圖,再從官方入口重新檢查;密碼和驗證碼一旦送出,補救會困難得多。