
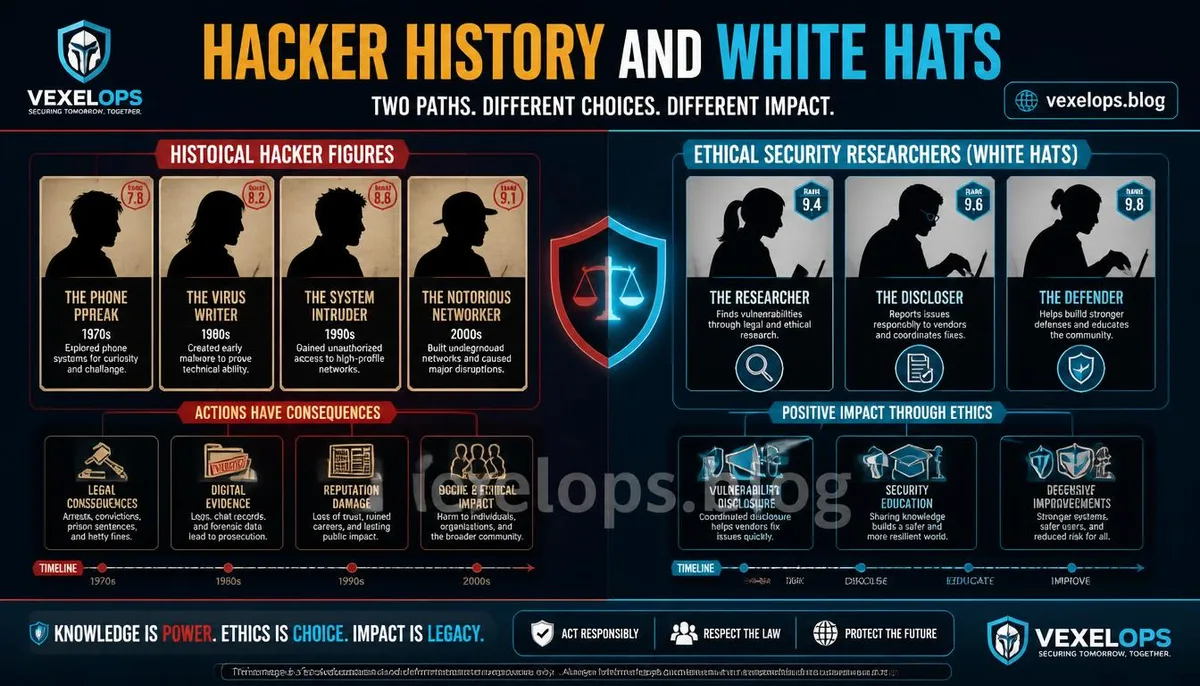
¿Cómo se selecciona el ranking de hackers del mundo? Primero, entender que no es una lista de poder
Al buscar el ranking de hackers del mundo, muchos artículos colocan a personajes de diferentes épocas, propósitos y estados legales en la misma lista, incluso utilizando términos como el más fuerte, el más peligroso o el mejor en hackear. Sin embargo, las capacidades técnicas son difíciles de comparar con un solo número, y los delincuentes, investigadores de sombrero blanco, educadores de ciberseguridad y sospechosos acusados no son necesariamente del mismo tipo. Este artículo utiliza cinco criterios editoriales: si los datos públicos son verificables, el impacto en la historia de la ciberseguridad, la representatividad técnica o de investigación, la contribución al trabajo de defensa, y si los lectores pueden aprender lecciones de seguridad de los eventos. El ranking se define por el orden de lectura, no como un reconocimiento del valor personal o la capacidad del delito. Además, el artículo separa a los hackers de los estafadores. Los hackers son roles técnicos que pueden involucrarse en la investigación, defensa o ataque; los estafadores se benefician principalmente a través de suplantación, manipulación de confianza, inducción al pago o obtención de información. Ambos pueden
Top 5 hackers históricos famosos
Top 1: Kevin Mitnick, de personaje controvertido a educador en ciberseguridad Kevin Mitnick es uno de los hackers más mencionados por los medios. Sus experiencias tempranas lo convirtieron en una figura conocida en la historia de los crímenes informáticos en Estados Unidos, y posteriormente se dedicó a ser consultor de ciberseguridad, escritor y educador en seguridad. Su perfil oficial relaciona su trabajo posterior con pruebas de penetración, entrenamiento de conciencia de seguridad y defensa contra la ingeniería social. Perfil oficial de Kevin Mitnick Se le coloca en la cima de esta lista, no porque su criminalidad sea digna de imitar, sino porque su transformación personal muestra al público que los problemas de seguridad no solo están en el código, sino también pueden ocurrir en las personas, procesos y relaciones de confianza. Para los lectores comunes, la lección más valiosa es no considerar a quienes se autodenominan expertos técnicos como confiables por naturaleza, y no revelar contraseñas o códigos de verificación por teléfono o mensaje. Top 2: Gary McKinnon, el representante de la controversia de la invasión de computadoras militares Gary McKinnon fue objeto
Top 5 investigadores de sombrero blanco y figuras de ciberseguridad
Top 6: Tsutomu Shimomura, investigador de seguridad que rastrea eventos de intrusión Tsutomu Shimomura suele ser mencionado en la historia de la investigación de seguridad y el seguimiento de incidentes de intrusión. A diferencia de los personajes anteriores, que se hicieron famosos por controversias o delitos, su representatividad está más cerca de la investigación de seguridad, el análisis técnico y la ayuda para entender las fuentes de ataque. Su inclusión en esta lista es para recordarle al lector que las técnicas de hackeo también pueden ser utilizadas para defensa. Si los investigadores analizan sistemas dentro del alcance de la autorización, preservan evidencia y ayudan a resolver problemas, sus capacidades técnicas pueden transformarse en poder para mejorar la seguridad. Top 7: Charlie Miller, representante de la investigación de seguridad en dispositivos móviles y automóviles Charlie Miller ha recibido la atención de la comunidad de ciberseguridad por su investigación en seguridad de dispositivos móviles y automóviles. Este tipo de investigación ha permitido que el público comience a entender que los teléfonos móviles, vehículos y dispositivos de conectividad
¿Qué pueden aprender los lectores comunes de los rankings de hackers?
Esta lista de Top 10 incluye tanto personajes controvertidos de la historia como investigadores de sombrero blanco, y su propósito no es colocarlos en la misma línea moral, sino mostrar a los lectores que la tecnología puede tener resultados totalmente diferentes. El acceso no autorizado puede causar daños a los datos, responsabilidad criminal y pérdidas para las víctimas; mientras que la investigación realizada bajo reglas y autorizaciones puede impulsar la remediación de vulnerabilidades, mejorar defensas y establecer estándares industriales más seguros. Los lectores también no deben solo mirar las posiciones del ranking. Para juzgar si un hacker famoso es digno de confianza, pueden verificar su información pública, estado legal, resultados de investigaciones, formas de divulgación de vulnerabilidades y contribuciones posteriores a la defensa. Las denominaciones de los medios, el número de seguidores en plataformas sociales y rumores misteriosos no pueden reemplazar fuentes verificables. Si tienes preguntas sobre hackers famosos o la historia de la ciberseguridad, puedes contactar a VexelOps para obtener asistencia.
Preguntas frecuentes sobre la clasificación de hackers famosos
¿Es este Top 10 un ranking de hackers reconocido mundialmente?
No. No existe una lista objetivamente aceptada de habilidades de hackers que sea reconocida por todos. Las capacidades técnicas, el impacto de los eventos y las contribuciones de los sombreros blancos son difíciles de comparar con un solo puntaje. Este artículo se basa en la edición y organización según datos públicos, impacto histórico, impacto técnico, contribuciones a la ciberseguridad y valor educativo. Diferentes fuentes de información pueden seleccionar a diferentes personajes, y el ranking puede cambiar con nueva evidencia, resultados legales y contribuciones de investigación. Al leer, debe ser tratado como una introducción a la historia de la ciberseguridad y no como una prueba de capacidad delictiva o valor personal.
¿Por qué los investigadores de sombrero blanco también aparecen en el ranking de hackers?
El término hacker en sí describe habilidades técnicas y métodos de exploración, no necesariamente indica crimen. Los investigadores de sombrero blanco pueden analizar sistemas, descubrir vulnerabilidades, ayudar a corregir o establecer sistemas de seguridad, por lo que tienen un impacto positivo en el desarrollo de la ciberseguridad. Incluir personajes de sombrero blanco en el ranking es para evitar que los lectores piensen que todos los hackers están robando datos o destruyendo sistemas. Al juzgar el rol, se deben observar la autorización, el propósito, la forma de manejo de la información y los resultados de comportamiento, en lugar de solo considerar la palabra hacker.
¿Aprender sobre hackers famosos enseñará a la gente a hackear?
Las narrativas de seguridad son diferentes de las instrucciones operativas. Este artículo solo presenta antecedentes públicos de personajes, impacto de eventos y lecciones de defensa, sin proporcionar comandos de ataque, código malicioso, selección de objetivos, cadenas de herramientas o métodos para eludir validaciones. Lo que los lectores realmente deben aprender es cómo proteger cuentas, actualizar dispositivos, limitar permisos, identificar ingeniería social, guardar registros de seguridad, y comprender las posibles consecuencias de acciones no autorizadas. Aquellos interesados en la ciberseguridad deben utilizar entornos de enseñanza legales y plataformas de prueba autorizadas.
Una conclusión clave: el ranking no es una lista de poder, la autorización, el impacto y las contribuciones a la defensa son el enfoque clave.