
Pourquoi les faux services clients connaissent-ils les problèmes que vous venez de rencontrer ?
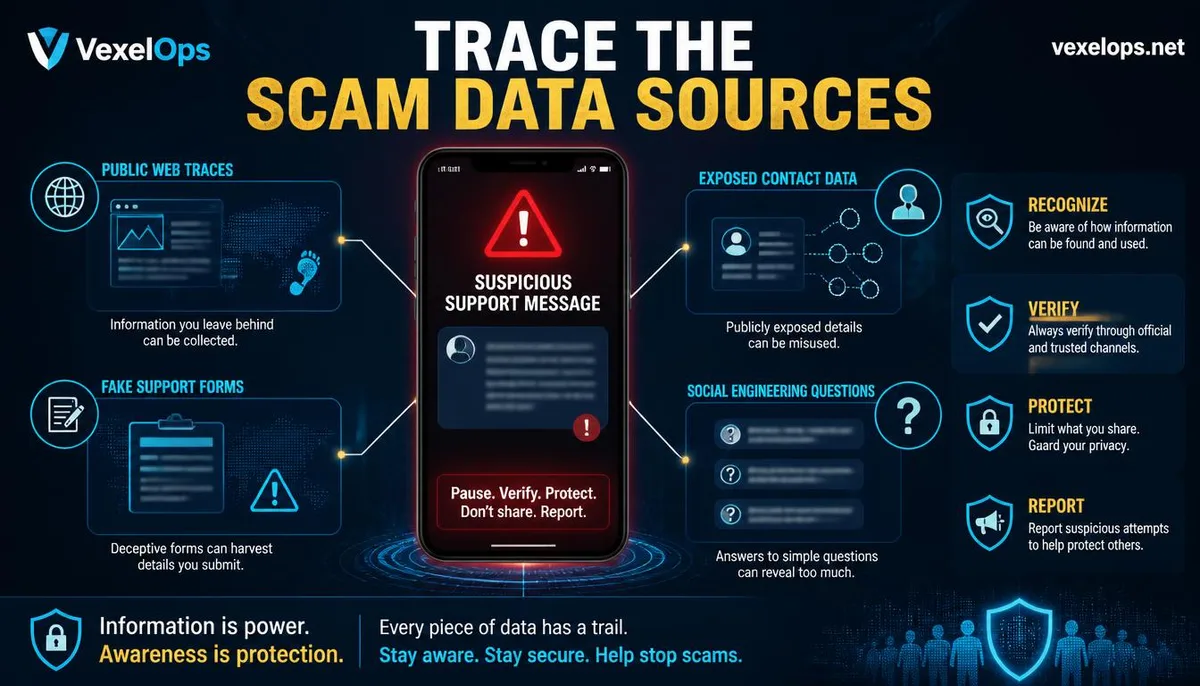
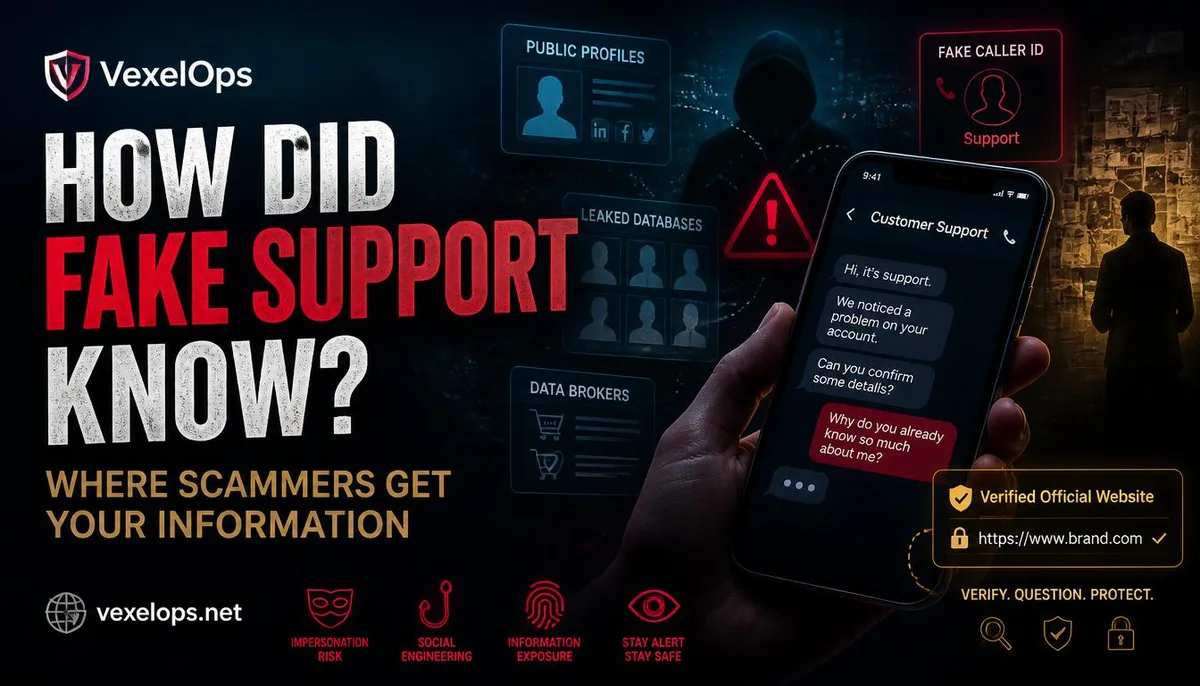
Lorsque vous rencontrez une erreur de connexion sur un site et que vous recevez quelques minutes plus tard un message d'un prétendu service client, qui sait même quel plateforme vous utilisez, la première réaction est souvent : ont-ils infiltré mon téléphone ? Ce sentiment de précision est certes troublant, mais cela ne signifie pas nécessairement qu'ils ont pris le contrôle complet de votre appareil. Les fraudeurs peuvent assembler des informations de votre contexte à partir de publications publiques, de résultats de recherche, de commentaires sur les réseaux sociaux, de données compromises, de faux formulaires de service client ou d'autres événements. Il se peut également que vous ayez mentionné votre problème dans un lieu public, permettant à l'autre partie d'approcher en utilisant une recherche par mots-clés. La FTC décrit ce type d'imposture comme prétendant être une entreprise ou une organisation de confiance pour inciter les victimes à divulguer de l'argent, des droits d'accès à des comptes ou des informations personnelles. Ainsi, le fait que l'autre partie connaisse votre problème ne veut pas dire qu'il s'agit d'un service client officiel ; le fait qu'ils aient des
Quelles sont les différences entre les données publiques, les listes compromises et l'ingénierie sociale ?
Les données publiques sont des informations que n'importe qui peut rechercher, comme des noms de comptes publics, des titres de poste, des publications, des commentaires, des enregistrements de sites ou des discussions sur les réseaux sociaux. Ces données peuvent sembler non sensibles, mais combinées avec un nom, une plateforme, des habitudes d'utilisation et des événements récents, elles peuvent donner l'illusion qu'un inconnu vous comprend parfaitement. Les données compromises proviennent souvent de services qui ont été précédemment infiltrés, de listes de tiers, d'informations de contact réutilisées ou de bases de données inconnues. Il est difficile pour une personne de savoir si ses informations ont déjà été impliquées dans une fuite, et on ne peut pas conclure, simplement parce qu'un faux service client mentionne un nom ou un numéro de téléphone, la plateforme dont elles proviennent. L'ingénierie sociale consiste à tirer ou à confirmer des informations par le biais de l'interaction humaine. La CISA explique que les attaquants peuvent se faire passer pour un nouvel employé, un technicien ou un chercheur, en posant des questions pour rassembler des données suffisantes pour
Comment les fraudeurs utilisent-ils les informations que vous divulguez sans le vouloir ?
Beaucoup de gens pensent qu'ils ne peuvent pas être influencés par l'ingénierie sociale s'ils ne divulguent pas de données sensibles de leur propre chef. Mais les interactions avec le service client commencent souvent par des questions très ordinaires, comme la plateforme que vous utilisez, quand vous avez remarqué l'erreur, si vous avez changé de téléphone, ou si vous avez reçu des notifications de sécurité. Chaque réponse peut aider l'autre partie à restreindre son évaluation. L'autre partie peut également répéter quelque chose que vous avez déjà dit, vous donnant l'illusion qu'elle a accès à des dossiers internes. Cette technique n'a pas besoin de véritable accès à votre compte ; il suffit de vous mettre en état d'anxiété pour que vous fournissiez plus de détails, ce qui leur permettrait progressivement d'accéder à votre email, votre téléphone, votre méthode de vérification ou vos habitudes de paiement. Lorsque vous faites face à un service client inconnu, arrêtez-vous et ne répondez pas aux éléments suivants :
- Nom de compte complet, mot de passe, code de validation ou code de secours.
- Email, numéro de téléphone et moyen de connexion à d'autres services.
- Documents d'identité, cartes de paiement, informations bancaires ou droits d'accès à distance.
- Si vous pouvez encore vous connecter, quel dispositif reste connecté.
Il ne s'agit pas de demander aux utilisateurs de ne jamais contacter le service client, mais de vérifier d'abord l'identité et les canaux de contact de l'autre partie. Un véritable service client ne devrait jamais vous demander de fournir un code de validation unique via un compte personnel et ne devrait pas insister sur le paiement simplement parce que vous avez refusé de fournir des données sensibles.
Quels messages de service client semblent précis, mais peuvent être des pièges planifiés ?
Les faux services clients utilisent souvent simultanément un sentiment d'urgence et d'autorité. Ils peuvent dire que votre compte va être supprimé, que votre paiement va échouer, que votre appareil a été compromis, ou que vous devez immédiatement transférer des fonds pour protéger votre compte. La FTC rappelle que les imposteurs peuvent falsifier les appels, utiliser des numéros d'employés, ou des documents qui semblent officiels, incitant les victimes à croire qu'elles proviennent d'entreprises ou d'agences gouvernementales connues. La CISA souligne également que les messages de phishing contiennent souvent un langage d'urgence, demandent des informations personnelles ou financières, utilisent des URL raccourcies, indiquent une adresse d'expédition incorrecte et des liens falsifiés. Même si le texte est sans faute, cela ne signifie pas pour autant que le message est authentique ; les fraudes modernes peuvent utiliser un langage plus naturel et une présentation plus officielle. Voici quelques signaux qui, lorsqu'ils apparaissent simultanément, augmentent généralement le risque :
- L'autre partie vous demande de ne pas raccrocher, de ne pas informer votre famille ou de ne pas contacter un officiel.
- Le numéro de téléphone, l'URL ou le QR Code fournis n'apparaissent que dans ce message inattendu.
- La personne demande de partager immédiatement l'écran, d'installer des outils à distance ou de transférer des fonds.
- L'autre partie connaît certaines informations, mais refuse de vous permettre de les vérifier via des canaux officiels.
La meilleure pratique consiste à fermer la conversation et à trouver un moyen de contact à partir de sites officiels, d'App ou de factures fiables. Ne pas utiliser les numéros de téléphone ou liens fournis dans des messages inconnus pour vérifier.
Après avoir découvert que des données ont été compromises, quels comptes devez-vous d'abord protéger ?
Si vous pensez avoir transmis des données à un faux service client, ne continuez pas à discuter avec cette personne et ne fournissez pas plus d'informations pour confirmer son identité. Conservez les conversations, numéros de téléphone, emails, dossiers de paiement et URL, puis protégez d'abord le compte email le plus important avec un appareil de confiance, avant d'aborder les réseaux sociaux, services financiers et comptes cloud. Si vous avez saisi un mot de passe, remplacez immédiatement tous les services utilisant le même mot de passe ; si vous avez fourni un code de validation ou un code de secours, vérifiez l'activité de login de votre compte, les appareils autorisés et les réglages de double authentification. Si cela concerne des paiements ou des données financières, contactez directement l'institution officielle, en utilisant le moyen de contact sur leur site officiel, sans rappeler les numéros dans des messages inconnus. Si vous n'êtes pas sûr d'où proviennent les fuites de données, vous pouvez contacter VexelOps pour obtenir de l'aide.
Questions fréquentes sur les faux services clients et les sources de fraude
Un faux service client sait mon nom et le nom de mon compte, cela signifie-t-il qu'il a déjà infiltré mon téléphone ?
Pas nécessairement. Le nom, le nom du compte, les publications publiques, les informations d'entreprise et certaines données de contact peuvent être obtenues via le réseau public, de précédentes listes de fuites, des services tiers ou par ingénierie sociale. Que l'autre partie connaisse quelques informations correctes signifie seulement qu'elle détient certains indices, cela ne prouve pas à elle seule que votre téléphone est infiltré. Cependant, cela reste un signal d'alarme à traiter. Vous pouvez vérifier vos emails, l'activité de connexion de vos comptes, les Apps et les dispositifs autorisés sur un appareil de confiance et ne pas donner votre mot de passe ou code de validation simplement parce que l'autre partie dit quelque chose de précis.
Comment confirmer que l'autre partie est vraiment un service client ?
Ne pas utiliser le numéro de téléphone, l'URL ou le QR Code fournis dans le message inattendu. Fermez la conversation, puis saisissez l'adresse du site officiel vous-même et cherchez les moyens de contact du service client depuis l'App officielle, la facture, l'emballage du produit ou les enregistrements de contact antérieurs. L'identité d'un véritable service client doit être vérifiée via des canaux indépendants, pas uniquement sur des numéros d'employés ou des captures d'écran fournies par l'autre partie. Si l'autre partie demande un paiement immédiat, un transfert de fonds, un partage d'écran, l'installation d'outils à distance ou un code de validation unique, arrêtez immédiatement. Le fait que le service client connaisse certaines de vos données ne change pas les risques intrinsèques de ces demandes sensibles.
Que faire maintenant que j'ai donné des données personnelles à un faux service client ?
Conservez d'abord les conversations, numéros de téléphone, URL, dossiers de paiement et notifications reçues, ne supprimez pas les preuves. Si vous avez donné un mot de passe, changez immédiatement tous les comptes qui utilisent le même mot de passe ; si vous avez fourni un code de validation ou un code de secours, vérifiez alors l'activité de connexion de vos comptes, déconnectez les appareils inconnus et réinitialisez la double authentification. Si cela concerne des données bancaires, des services de paiement ou d'autres comptes financiers, informez rapidement l'institution officielle via le moyen de contact sur leur site officiel ou leur facture. Même s'il n'y a pas encore de pertes évidentes, vous pouvez envisager de signaler à l'organisme anti-fraude et aux autorités de votre pays ou région pour que les organismes concernés prennent connaissance de la même technique.
Le point clé à retenir : les faux services clients connaissent certaines données, ce qui ne veut pas dire qu'ils sont fiables ; vérifiez d'abord l'identité de manière indépendante, puis protégez vos comptes et vos informations de paiement.