
Quelles sont les différentes catégories de hackers ? Comprendre que les classifications ne sont pas simplement bonnes ou mauvaises.
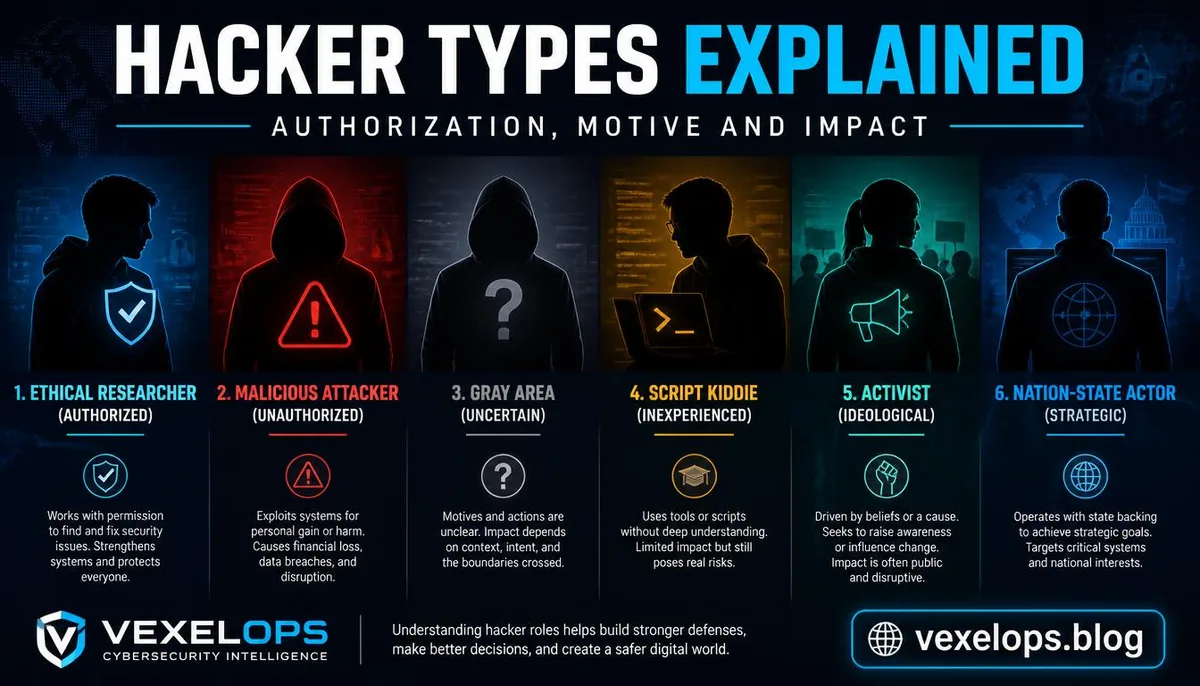
Dans les médias, les films et sur les réseaux sociaux, les hackers sont souvent décrits comme des personnes assises dans des pièces sombres, tapant rapidement des commandes pour infiltrer des systèmes. Cependant, dans le domaine de la cybersécurité, le terme hacker se rapproche davantage d'un rôle technique, décrivant une personne ayant la capacité d'explorer, d'analyser, de tester ou de modifier des systèmes d'information. Ce qui nécessite vraiment un jugement, c'est de savoir s'il a reçu l'autorisation, quel est son objectif et si ses actions causent des impacts non autorisés. L'explication lexicale du NIST concernant les hackers comprend ceux qui tentent d'accéder aux systèmes d'information ; le même document décrit également les hackers chapeaux blancs comme des experts en cybersécurité ayant pour but d'évaluer et d'améliorer la sécurité des organisations. Par conséquent, on ne peut pas conclure qu'une personne est nécessairement un criminel simplement parce qu'elle utilise des techniques de hacking. Il est également nécessaire de distinguer les hackers des fraudeurs. Les hackers ont un rôle technique et peuvent s'engager dans la défense, la recherche ou l'attaque ; les
Différences entre hackers chapeaux blancs, noirs et gris : autorisation et objectifs.
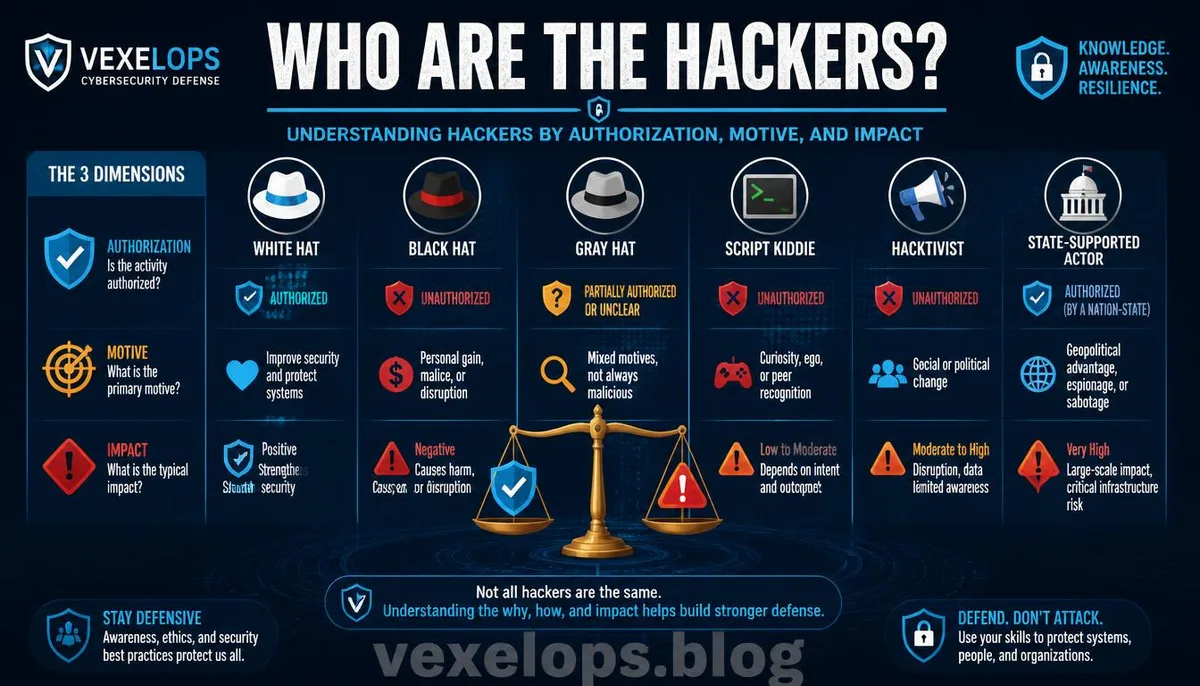
Hacker chapeau blanc : améliorer la sécurité avec autorisation Les hackers chapeaux blancs, également appelés hackers éthiques ou hackers moraux, effectuent généralement des vérifications de sécurité avec l'autorisation explicite du propriétaire du système. Ils peuvent être des employés de sécurité interne, des testeurs d'intrusion, des chercheurs en prime de bogues ou des consultants externes, leur objectif étant de trouver des vulnérabilités, d'évaluer les risques et d'aider à la réparation. Le cœur de l'activité chapeau blanc ne réside pas seulement dans la capacité technique, mais dans les limites de l'autorisation. Il est essentiel de clarifier l'objectif, le moment, les méthodes autorisées, la gestion des données et le processus de signalement avant le test. Même en découvrant une vulnérabilité réelle, cela ne signifie pas que le chercheur peut lire les données à sa guise, élargir le périmètre de test ou divulguer des détails non corrigés. Hacker chapeau noir : accès non autorisé et objectifs malveillants Les hackers chapeaux noirs essaient généralement d'obtenir un accès non autorisé au système, de voler des données, d'installer des logiciels malveillants,
Quelles sont les différences entre script kiddies, hackers idéologiques et hackers soutenus par des États ?
##Script kiddies : attaquants non qualifiés s'appuyant sur des outils prêts à l'emploi## Le terme script kiddie est une désignation informelle dans la communauté de la cybersécurité, généralement utilisée pour décrire des personnes qui utilisent des scripts pré-écrits, des outils publics ou des programmes créés par d'autres sans comprendre les principes sous-jacents. Ce terme a une connotation péjorative, et il est donc préférable d'éviter de stigmatiser tous les débutants dans des articles formels. Un manque de compétence technique ne signifie pas que le risque est faible. Les personnes sans compréhension peuvent mal utiliser des outils, scanner de faux objectifs, provoquer des interruptions de service ou laisser plus de données exposées. Pour le grand public, l'enjeu n'est pas de se moquer des capacités des autres, mais de comprendre que même les outils prêts à l'emploi peuvent avoir un impact réel. Hackers idéologiques : motivés par des idées ou des questions sociales Les hackers idéologiques agissent généralement avec des motivations politiques, sociales ou idéologiques, utilisant parfois des données ouvertes, des dégradations de sites web, des interruptions de
Hackers et fraudeurs : sont-ils identiques ? Les deux concepts ne doivent pas être confondus.
Les hackers et les fraudeurs peuvent parfois apparaître dans le même événement, mais leurs responsabilités peuvent différer. Les hackers peuvent exploiter des vulnérabilités techniques pour accéder à des systèmes, modifier des programmes ou obtenir des données ; les fraudeurs sont souvent responsables de se faire passer pour des services clients, établir une confiance, inciter les victimes à payer ou à divulguer des informations d'identification. Certaines fraudes ne nécessitent pas de compétences techniques élevées; elles s'appuient sur de faux sites, des messages de tromperie et des manipulations psychologiques pour causer des pertes. D'autres attaques peuvent nécessiter des techniciens pour traiter l'infrastructure, les logiciels malveillants ou le vol de données. Pour les victimes, il est crucial de ne pas croire la prétendue identité ou les demandes de quelqu'un simplement parce qu'il se présente comme hacker, expert technique ou responsable de la sécurité. Si vous avez des questions sur la classification des hackers ou sur la cybersécurité, vous pouvez contacter VexelOps pour obtenir de l'aide.
Comment les gens ordinaires peuvent-ils évaluer le rôle d'un hacker et les risques de sécurité ?
Le grand public n'a pas besoin de juger une personne en tant que hacker sur la base de son apparence, de sa tenue vestimentaire ou de son jargon technique. Une façon plus fiable est d'observer si la personne peut expliquer l'origine de son autorisation, le périmètre de son test, les règles de gestion des données et sa méthode de signalement. Un prétendu hacker chapeau blanc qui vous demande votre mot de passe privé, votre code de vérification ou votre accès à distance doit toujours être considéré avec prudence. Vous pouvez utiliser les questions suivantes comme contrôle de base :
- Cette personne peut-elle vérifier son identité par des canaux officiels ?
- A-t-elle précisé les cibles et les limites du test ?
- Demande-t-elle votre mot de passe, code de vérification ou des informations personnelles inutiles ?
- Promet-elle de retrouver votre compte, supprimer des enregistrements ou résoudre tous les problèmes immédiatement ?
- Est-elle prête à fournir un rapport officiel, des moyens de contact publics et une documentation des processus ?
Le véritable travail de sécurité accorde généralement de l'importance à l'autorisation, aux enregistrements, aux limites et à la réparation, plutôt qu'à attirer l'attention avec de la mystique, des menaces ou des promesses de succès absolut.
Questions fréquentes sur la classification des hackers
Un hacker chapeau blanc peut-il tester un site sans consentement ?
En général, non. La caractéristique centrale des hackers chapeaux blancs est d’obtenir l'autorisation du propriétaire du système et d’effectuer des tests de sécurité dans des limites convenues. En l’absence d'autorisation, même si l'intention est de rechercher ou d’aider l’autre, cela peut causer des interruptions de service, des divulguations de données ou des risques juridiques. Si vous découvrez une vulnérabilité suspecte, une approche plus sécurisée consiste à chercher les politiques de divulgation des vulnérabilités, le site des primes de bogues ou un point de contact officiel. Évitez d'étendre le test, de télécharger des données privées ou de divulguer des détails non corrigés.
Les hackers chapeaux gris sont-ils nécessairement des malfaiteurs ?
Pas nécessairement. Le terme chapeau gris décrit souvent des situations où les motivations et les comportements ne correspondent pas entièrement aux catégories de chapeau blanc ou noir ; certaines personnes peuvent être bien intentionnées, désireuses de rappeler au propriétaire du système d'améliorer les problèmes. Cependant, l'absence de malveillance ne signifie pas non plus autorisation, et leurs actions peuvent encore avoir un impact réel. Lors de l'évaluation des hackers chapeaux gris, il faut examiner séparément les motivations, l'autorisation, les actions techniques et les résultats. Pour le propriétaire du système, les tests non autorisés doivent être considérés comme des incidents de sécurité, et ne pas ignorer le risque simplement parce que l'autre prétend vouloir aider.
Les script kiddies, bien qu'ils manquent de compétences techniques, doivent-ils être prévenus ?
Oui. Les script kiddies peuvent ne pas comprendre le fonctionnement des outils, mais ils peuvent utiliser des scripts publics ou des programmes automatisés pour perturber des sites web, comptes et services. Le manque d'expérience peut même rendre leurs actions plus imprévisibles, car ils ne savent pas nécessairement quelles conséquences leurs tests vont entraîner. Les moyens de défense générale ne consistent pas à deviner le niveau technique de l'attaquant, mais à maintenir les mises à jour, utiliser l'authentification multifactorielle, restreindre les autorisations, conserver des sauvegardes, surveiller les connexions anormales et établir des processus basiques de réponse aux incidents.
Il est essentiel de se rappeler que les hackers ne se définissent pas par leur apparence, mais par leur autorisation, leurs objectifs et les résultats de leurs actions.
Un point clé à retenir : la classification des hackers n'est pas basée sur l'apparence, mais sur l'autorisation, l'objectif et les résultats des actions.