
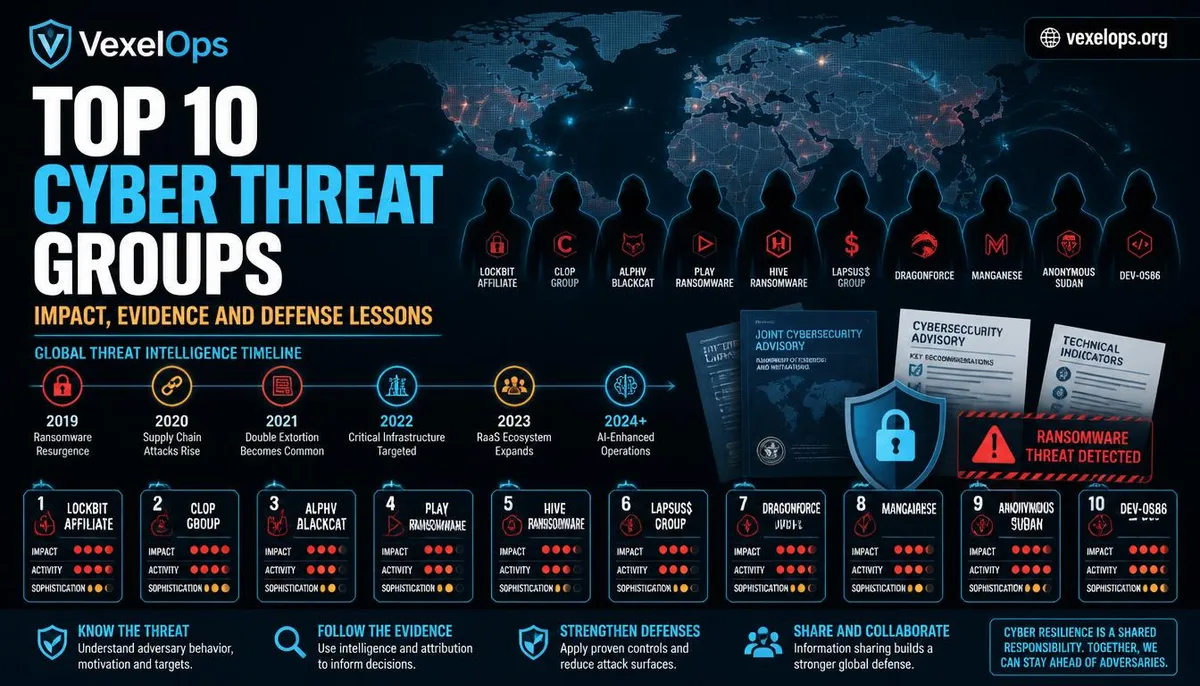
Comment est établi le classement des organisations de hackers ? Comprenez d'abord qu'il ne s'agit pas d'un classement de puissance.
Les noms des organisations de hackers proviennent souvent d'annonces gouvernementales, de rapports d'entreprises de cybersécurité, d'enquêtes sur des événements de violation ou de communautés de recherche. Parfois, un même acteur est décrit avec différents noms par différentes entités ; d'autres fois, plusieurs noms peuvent représenter un même groupe, ou simplement un groupe d'activités qui se chevauchent mais dont l'identité n'est pas encore confirmée. Ainsi, lorsque vous lisez un classement d'organisations, ne vous fiez pas seulement à un pseudonyme ou à de mystérieuses rumeurs sur Internet. Cet article utilise cinq critères : la vérifiabilité des données publiques, l'ampleur de l'impact des événements, la durabilité de l'activité, les industries et infrastructures affectées, ainsi que la capacité du lecteur à tirer des leçons défensives des événements. Le classement reflète l'influence publique et la valeur éducative, et non une note de capacités d'attaque. Les groupes de menaces mentionnés dans cet article ne signifient pas que l'identité de tous leurs membres a été confirmée par les autorités judiciaires. Pour les attributions contestées dans les données publiques, cet
Top 10 des groupes de menaces réseau : événements publics et caractéristiques des organisations
Top 1 : LockBit, exemple de service de ransomware.
CISA, FBI et des organismes internationaux ont publié des annonces spécifiques concernant LockBit, indiquant que LockBit opère sur un modèle de Ransomware-as-a-Service, impactant divers secteurs tels que la finance, l'alimentation et l'agriculture, l'éducation, l'énergie, le gouvernement, la santé, la fabrication et les transports. Annonce CISA LockBit L'importance de LockBit ne réside pas seulement dans une version unique de ransomware, mais dans la façon dont l'activité criminelle s'élargit grâce à la spécialisation, au recrutement de membres et à un mode de service. Pour les entreprises, la leçon principale est que la sauvegarde hors ligne, le patching des services exposés, la limitation des privilèges, la segmentation du réseau et la notification des incidents ne doivent pas se baser sur un seul produit.
Top 2 : APT29, exemple de l'espionnage en réseau soutenu par l'État.
MITRE ATT&CK décrit APT29 comme un groupe de menaces lié au service de renseignement extérieur russe SVR et documente ses tentatives à long terme ciblant des réseaux d'organismes gouvernementaux, d'instituts de recherche et de think tanks. MITRE ATT&CK : APT29 Les menaces de type APT29 ont souvent un aspect à long terme, avec des ressources et un objectif de renseignement, distinctes des groupes criminels cherchant simplement des gains rapides via des rançons. Les lecteurs ordinaires n'ont pas besoin d'apprendre les techniques d'opération, mais les organisations doivent comprendre l'importance de la sécurité de la chaîne d'approvisionnement, des accès cloud, des comptes tiers et de la surveillance des activités anormales à long terme.
Top 3 : Scattered Spider, exemple de risque lié à l'ingénierie sociale et aux services informatiques.
Un avis conjoint de CISA, du FBI et de plusieurs agences indique que Scattered Spider a ciblé de grandes entreprises et leurs services IT, impliquant des vols de données, des rançons et divers risques d'ingénierie sociale. Annonce CISA Scattered Spider Ce cas d'organisation est particulièrement pertinent pour le lecteur ordinaire, car il rappelle que les attaques ne commencent pas toujours par du code compliqué ; elles peuvent également commencer par des faux employés, un faux service client, des pressions pour réinitialiser des mots de passe ou des incitations à fournir des informations de vérification. Les mesures de défense comprennent l'authentification à deux facteurs contre le phishing, la vérification de l'identité des services d'assistance et le refus de partager des codes de vérification uniques.
Top 4 : Conti, un exemple de montée en puissance des ransomwares.
Les données publiques de la NSA indiquent que CISA, le FBI et la NSA ont observé plus de 400 attaques utilisant le ransomware Conti ciblant des organisations américaines et internationales ; ces actions impliquent des vols de fichiers, le chiffrement de systèmes et des demandes de rançon. Annonce NSA Conti L'exemple de Conti démontre que les incidents de ransomware ne se limitent pas à un simple ordinateur verrouillé, mais peuvent impliquer des comptes, des serveurs, des sauvegardes, des réseaux internes et des fuites de données. Pour l'utilisateur ordinaire, la leçon importante est que les fichiers essentiels doivent avoir plusieurs copies de sauvegarde, et éviter de conserver la seule sauvegarde sur le même compte qui reste connecté en permanence.
Top 5 : Lazarus Group, exemple de menace soutenue par l'État à travers différents types.
Le Lazarus Group est souvent mentionné par des agences de cybersécurité et des documents gouvernementaux pour décrire les activités de menaces liées à la Corée du Nord. Les rapports publics l'associent généralement à l'espionnage, à l'acquisition de ressources financières, à des activités destructrices ou à des cibles de valeur, mais l'attribution d'événements varie toujours selon les preuves présentées dans chaque rapport. La valeur éducative de ce type d'organisation réside dans le fait que les menaces en ligne peuvent avoir des objectifs à la fois d'information, financiers et politiques, et ne peuvent pas être jugées uniquement sur la base d'une fraude ou d'un incident de rançon unique. Les entreprises doivent établir des contrôles plus stricts pour les comptes de grande valeur, les accès distants, la chaîne d'approvisionnement et les processus associés aux actifs cryptographiques.
Top 6 : APT28, un exemple d'opération de renseignement à long terme.
APT28 est un nom de groupe de menaces souvent mentionné dans les données publiques de cybersécurité, typiquement associé à des activités soutenues par l'État russe. Ces groupes peuvent cibler des organismes gouvernementaux, militaires, politiques, des médias et des institutions de recherche, avec la collecte d'informations à long terme comme principal risque. Les lecteurs n'ont pas besoin de se souvenir de tous les alias, mais doivent comprendre que les acteurs soutenus par l'État peuvent rester en place pendant longtemps et ne se révèlent pas nécessairement de la même manière que les ransomwares. La défense organisationnelle devrait accorder une attention particulière à l'identification des connexions anormales, aux changements de privilèges, aux règles de courriels, à la chaîne d'approvisionnement et aux enregistrements des terminaux, plutôt que d'attendre simplement des notifications de rançon évidentes.
Top 7 : Sandworm, exemple de risque pour les infrastructures critiques.
Sandworm est souvent utilisé dans les recherches de cybersécurité et les documents gouvernementaux pour décrire des activités de menaces liées à des opérations de réseau destructrices. Ces menaces sont préoccupantes car elles peuvent avoir des conséquences dépassant les simples fuites de données d'une entreprise, lorsque des services gouvernementaux, d'énergie ou d'infrastructures publiques sont affectés. L'utilisateur ordinaire peut comprendre que la sécurité en ligne et les aspects de la vie quotidienne ne sont pas séparés. Les systèmes de transport, de santé, d'énergie et de communication dépendent tous du bon fonctionnement des systèmes d'information. Ainsi, les organisations doivent être dotées de défenses en profondeur, de sauvegardes hors ligne, d'exercices d'incidents et de capacités de notification inter-agences.
Top 8 : FIN7, exemple de criminalité financière et d'intrusion d'entreprise.
FIN7 est un nom de groupe de menaces de criminalité financière souvent mentionné dans les rapports de cybersécurité, dont les activités sont généralement liées aux données de paiement, au secteur de la vente au détail, aux réseaux d'entreprises et aux intérêts financiers. Ces groupes nous rappellent que les attaquants ne ciblent pas uniquement les gouvernements ou les grandes entreprises technologiques ; les PME possédant des données de paiement, des informations clients ou des accès internes peuvent également être ciblées. Les entreprises peuvent apprendre de ces événements que les processus de paiement et la sécurité de l'information doivent être gérés conjointement. Les droits de paiement devraient être stratifiés, les opérations importantes nécessitant une vérification multiple, et les employés doivent être conscients que de fausses factures, de faux fournisseurs et des demandes de paiement anormales peuvent mêler ingénierie sociale et usurpation de compte.
Top 9 : REvil, exemple notoire du modèle d'alliance de ransomware.
REvil était l'un des groupes de ransomware les plus discutés dans les incidents de cybersécurité, utilisé pour montrer comment le ransomware peut étendre sa pression via des membres coopérants, des menaces de fuite de données et plusieurs méthodes de rançon. Étant donné que les organisations criminelles en ligne peuvent se dissoudre, changer de nom ou être recomposées par différents membres, l'article ne doit pas lier chaque nouvel événement à un même nom. Pour les entreprises, la leçon pratique de ces cas est d'établir des processus de réponse aux incidents pouvant être utilisés hors ligne. Lorsque des systèmes de messagerie, de fichiers ou d'identification ne sont pas accessibles, l'organisation doit toujours savoir comment contacter le personnel interne, sauvegarder les preuves, activer des sauvegardes et effectuer des notifications externes.
Top 10 : DarkSide, une alerte de défense après des incidents de rançon majeurs.
DarkSide a attiré l'attention en raison de discussions publiques liées à des incidents de rançon majeurs. Il représente un type de risque criminel en ligne utilisant des interruptions d'exploitation d'entreprise, des fuites de données et des pressions de réputation. Même si une organisation cesse ses activités, les programmes, membres, méthodes ou modèles de coopération peuvent encore apparaître sous un autre nom. Ce cas rappelle aux utilisateurs ordinaires et aux entreprises qu'il ne faut jamais penser qu'une organisation notoire disparue signifie que le risque est entièrement écarté. Des stratégies de sécurité fiables doivent reposer sur des contrôles fondamentaux, notamment des mises à jour, des sauvegardes, une authentification à plusieurs facteurs, une protection des points terminaux, une minimisation des privilèges et des processus de récupération testables.
Comment les organisations de hackers influencent-elles les entreprises, les gouvernements et les utilisateurs ordinaires ?
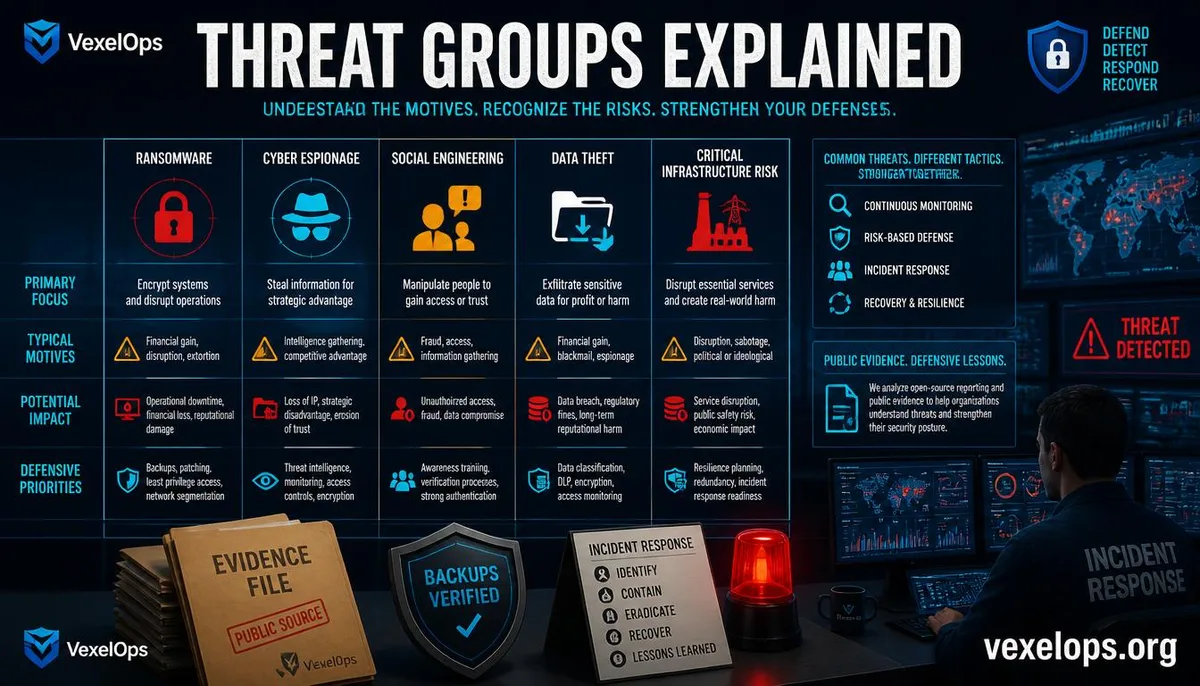
Les objectifs de différents groupes de menaces peuvent varier, mais les risques communs pour les victimes peuvent être résumés en quatre catégories : prise de contrôle des comptes, vol de données, interruptions de services, et exigence de paiement ou pression liée à la divulgation de données. Les outils et les noms utilisés par les attaquants changeront, mais des mots de passe faibles, des privilèges excessifs, des systèmes non mis à jour, un manque de sauvegardes et une confiance mal placée demeurent des sources de risque fréquentes. Les utilisateurs ordinaires peuvent tirer quelques leçons simples des événements organisationnels. Les comptes importants doivent utiliser des mots de passe uniques et une authentification à plusieurs facteurs contre le phishing ; ne partagez jamais les codes de vérification avec quiconque, et en cas de demande de contrôle à distance ou de paiement urgent, confirmez via un canal de confiance distinct ; les fichiers essentiels doivent être sauvegardés sans connecté en même temps à des comptes quotidiens. [info]Si vous avez des questions concernant les organisations de hackers ou des événements de cybersécurité, vous pouvez contacter VexelOps pour
Questions fréquentes sur le classement des organisations de hackers
Ce Top 10 représente-t-il un classement des organisations de hackers reconnu mondialement ?
Non. Les noms, attributions et statuts d'activité des organisations de menaces réseau peuvent changer en fonction des enquêtes gouvernementales, des rapports de cybersécurité et de nouvelles preuves. Différentes entités peuvent également utiliser des noms différents pour décrire des clusters d'activités similaires ou connexes, donc un classement objectif de puissance accepté par tous n'existe pas. Cet article est une organisation éditoriale basée sur des données publiques, l'impact des événements, la durabilité des activités, le risque sectoriel et la valeur éducative en matière de défense. Les lecteurs devraient le considérer comme une introduction au contexte de la cybersécurité, et non comme une validation ou un adoration de la capacité de tout groupe criminel.
Les organisations de hackers et les groupes de fraude sont-ils la même chose ?
Pas nécessairement. Les organisations de hackers mettent souvent l'accent sur les rôles techniques, les infrastructures réseau, les logiciels malveillants ou la capacité d'intrusion des systèmes ; les groupes de fraude s'appuient principalement sur la tromperie, la manipulation de la confiance et l'incitation au paiement. Bien que les deux puissent collaborer, ils ne font pas partie de la même classification. Le grand public n'a pas besoin d'identifier d'abord à quel groupe appartient l'autre pour mettre en place des défenses. Si une personne vous demande vos mots de passe, codes de vérification, autorisations de contrôle à distance ou paiement immédiat, vous devriez arrêter les interactions et vérifier via le site officiel ou un canal distinct.
Que devraient faire les gens ordinaires en voyant le nom d'une organisation de hackers célèbre ?
Vérifiez d'abord la source de l'information, ne croyez pas seulement aux captures d'écran sur les réseaux sociaux, aux comptes anonymes ou aux publications prétendant détenir des informations de l'intérieur. Consultez en priorité les annonces de cybersécurité gouvernementales, les notifications officielles des plateformes affectées et les recherches en cybersécurité fiables, tout en faisant attention à la date de publication des annonces et à leur mise à jour. Si vous craignez que votre compte ou appareil puisse être affecté, commencez par changer les mots de passe réutilisés, activez l'authentification à plusieurs facteurs, vérifiez les activités de connexion, mettez à jour les systèmes et conservez les notifications pertinentes. Ne téléchargez pas les soi-disant outils de réparation fournis par des inconnus, et ne partagez pas de codes de vérification avec ceux qui se présentent comme des personnes de sécurité.
Une conclusion clé : l'accent du classement est mis sur l'impact public et les leçons de défense, pas sur l'encouragement ou l'adoration des groupes criminels.