
La double authentification comble les lacunes après une perte de mot de passe
La double authentification, ou 2FA, nécessite une seconde vérification en plus du mot de passe. Lors de la connexion, en plus du mot de passe, il peut être nécessaire de fournir un code dynamique d'application d'authentification, un code de vérification par SMS, des codes de secours ou une clé de sécurité. Sa valeur ne réside pas dans l’impossibilité d’un incident, mais dans le fait qu'après une fuite de mot de passe, il ne transforme pas immédiatement ce dernier en prise de contrôle du compte.
S'appuyer uniquement sur un mot de passe présente le plus grand problème : la réutilisation
Les utilisateurs ordinaires ont tendance à utiliser les mêmes mots de passe ou des mots de passe similaires pour leurs e-mails, réseaux sociaux, sites de shopping et autres services. Si une plateforme est compromise, les attaquants peuvent tenter d'accéder à d'autres services avec les mêmes informations. Les pages de phishing, les fuites de données et les mots de passe faibles rendent cette unique barrière beaucoup plus vulnérable.
Les différents moyens de vérification présentent divers risques
La vérification par SMS est facile à comprendre et bien meilleure que l’absence de 2FA, mais la perte du numéro, le SIM Swap ou la redirection de SMS augmentent les risques. Les applications d'authentification sont généralement plus recommandées comme méthode principale, car elles ne dépendent pas entièrement d'un numéro de téléphone. Les clés de sécurité sont plus robustes, mais nécessitent un matériel supplémentaire et des habitudes de stockage.
Les codes de secours ne doivent pas être considérés comme une option secondaire. En cas de perte de téléphone, de défaillance de l'application d'authentification ou d'échec de la restauration, les codes de secours peuvent être votre dernière chance de conserver votre compte. Ils ne devraient pas être stockés dans des albums publics, des notes non chiffrées ou d'autres endroits facilement accessibles.
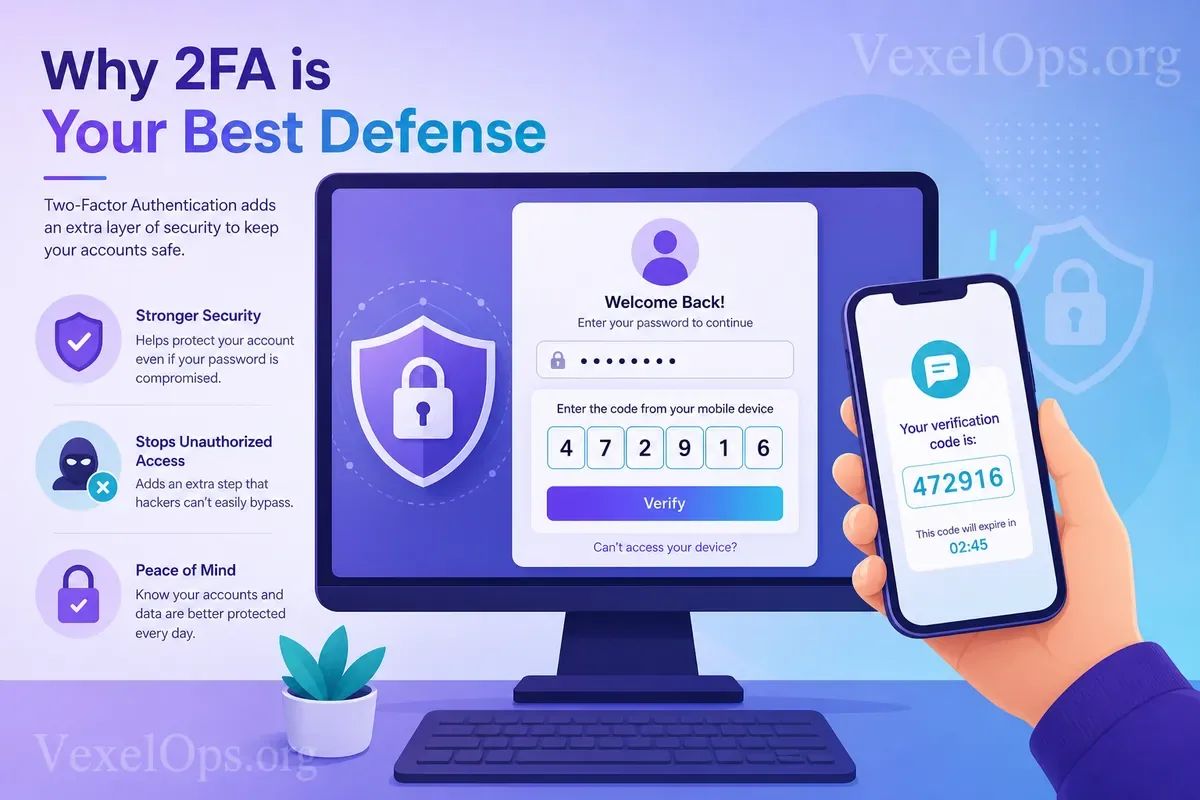
Ne partagez jamais vos codes de vérification
Après avoir activé la 2FA, l'erreur la plus fréquente est de fournir des codes de vérification à de faux services clients, amis ou pages de phishing. Les véritables services clients ne demandent généralement pas votre code de vérification de connexion, vos codes de secours ou votre mot de passe. Si quelqu'un vous demande de lire, de faire une capture d'écran ou de transmettre votre code de vérification, vous devez immédiatement cesser.
Priorité à l'activation sur quels comptes
La priorité devrait aller à votre email principal, car de nombreuses réinitialisations de mot de passe sont envoyées ici. Ensuite, activez-le sur vos comptes de réseaux sociaux comme Instagram, Facebook, TikTok, X, Telegram ou YouTube. Enfin, les comptes financiers, de shopping, de stockage cloud et professionnels, car ils impliquent des données de paiement, des documents ou des systèmes d’entreprise.
Après avoir activé la 2FA, vérifiez régulièrement votre adresse de secours, votre numéro de téléphone, vos appareils de connexion et l’emplacement de stockage des codes de secours. La double authentification est une barrière très efficace, mais elle doit être entretenue avec une gestion des mots de passe, une évaluation des risques de phishing et des données de récupération de compte.