
ソーシャルエンジニアリング攻撃の実際のケース:ハッカーがコードを一行も触れずに企業を侵入する方法
最も成功したハッカー攻撃は、技術的に最も複雑なものではなく、人間性を最も理解しているものです。ソーシャルエンジニアリング攻撃は、システムの脆弱性を利用するのではなく、特定の状況下における人間の判断の慣性を利用します。本記事では、いくつかの実際に発生したケースを通じて、この種の攻撃がどのように機能するのか、そして技術的防御がなぜ完全にこれを阻止できないのかを説明します。
 VEXELOPS
INSIGHTS
日本語 記事
安全なアカウント、明確な通信、強いプライバシー習慣のための読みやすいガイド。
最も成功したハッカー攻撃は、技術的に最も複雑なものではなく、人間性を最も理解しているものです。ソーシャルエンジニアリング攻撃は、システムの脆弱性を利用するのではなく、特定の状況下における人間の判断の慣性を利用します。本記事では、いくつかの実際に発生したケースを通じて、この種の攻撃がどのように機能するのか、そして技術的防御がなぜ完全にこれを阻止できないのかを説明します。
パスワードクラッキングは映画の中だけの話のように思えますが、実際にはサイバーセキュリティテストにおいて非常に標準的なプロセスです。John the Ripperはその中でも最も歴史があり、広く使用されているパスワードクラッキングツールの一つで、セキュリティ専門家はこれを使用してシステムに保存されたパスワードの強度をテストします。そのプロセスは、ほとんどの人が考えるよりもパスワードの強度がなぜ重要かを理解する助けにもなります。

ほとんどの人がLinuxについて持っている印象は、エンジニア専用のコマンドラインシステムです。Kali Linuxは別次元の存在で、ペネトレーションテストとサイバーセキュリティの研究に特化したオペレーティングシステムであり、数百のサイバーセキュリティツールがプリインストールされています。これにより、サイバーセキュリティの専門家は環境を構築するために時間をかける必要がなく、コンピュータを開くだけで作業を始めることができます。本記事では、Kali Linuxが何であるか、何に使われるか、そしてサイバーセキュリティの学習における位置付けについて説明します。
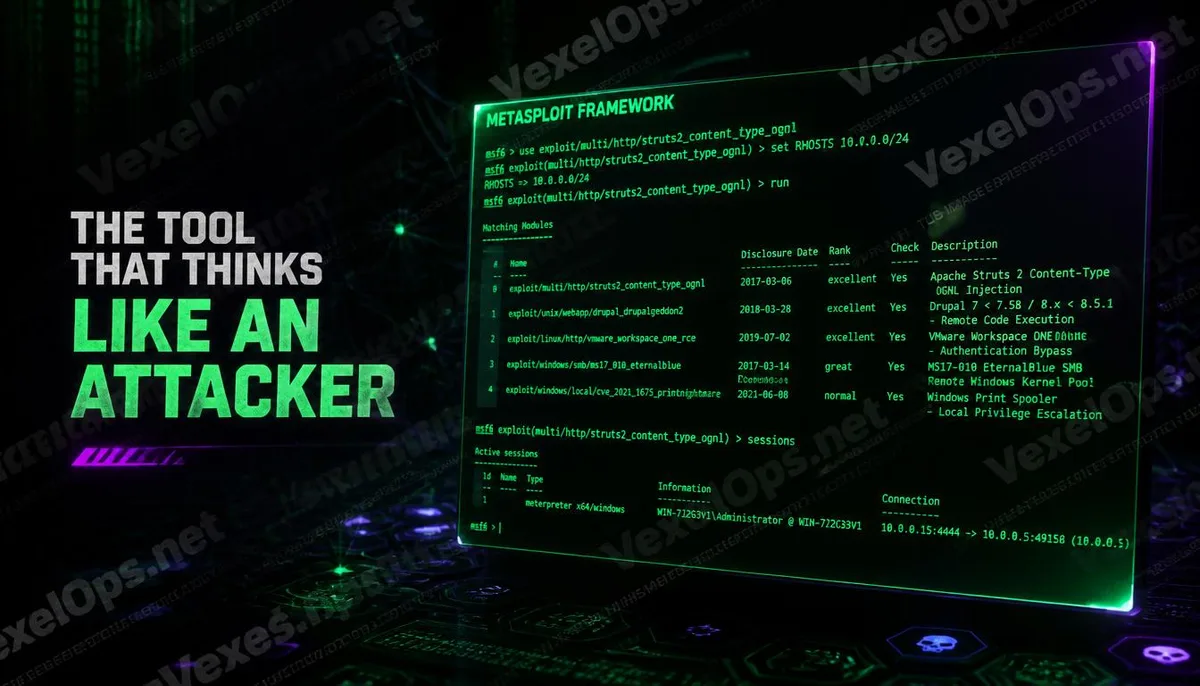
情報セキュリティの世界において、攻撃者の思考を理解することは、防御の最も重要な基礎の一つです。Metasploit は世界で最も広く使用されているペネトレーションテストフレームワークであり、セキュリティ専門家が認可された環境で実際の攻撃行動を模擬し、システムが本当に攻撃される前に存在する脆弱性を見つけることができます。この記事では、ゼロから Metasploit の基本とそのセキュリティ分野における役割を説明します。
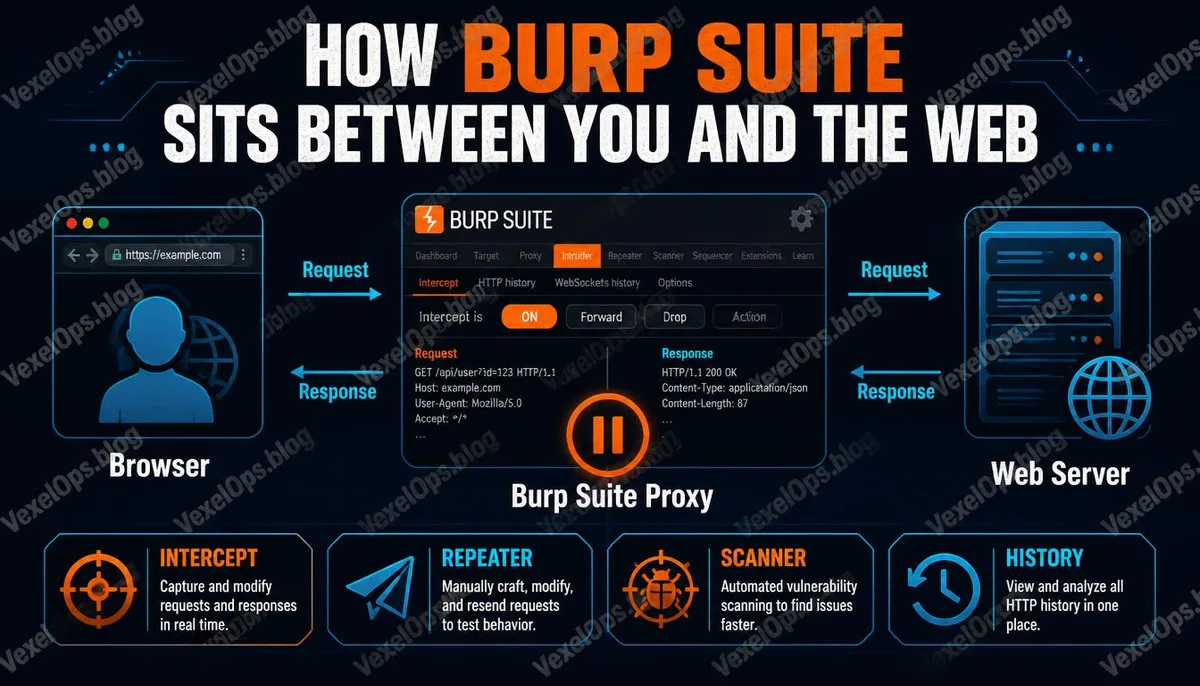
あなたが使用したウェブサイトの裏には、無数のデータ送信の過程があります。Burp Suiteは、セキュリティ専門家がこれらの送信を傍受、分析、テストするためのツールであり、ウェブインタラクションの背後に隠れた技術的詳細が初めて完全に見えるようになります。本記事では、Burp Suiteが何であるか、またなぜセキュリティ分野で必須のツールとみなされているのかを説明します。
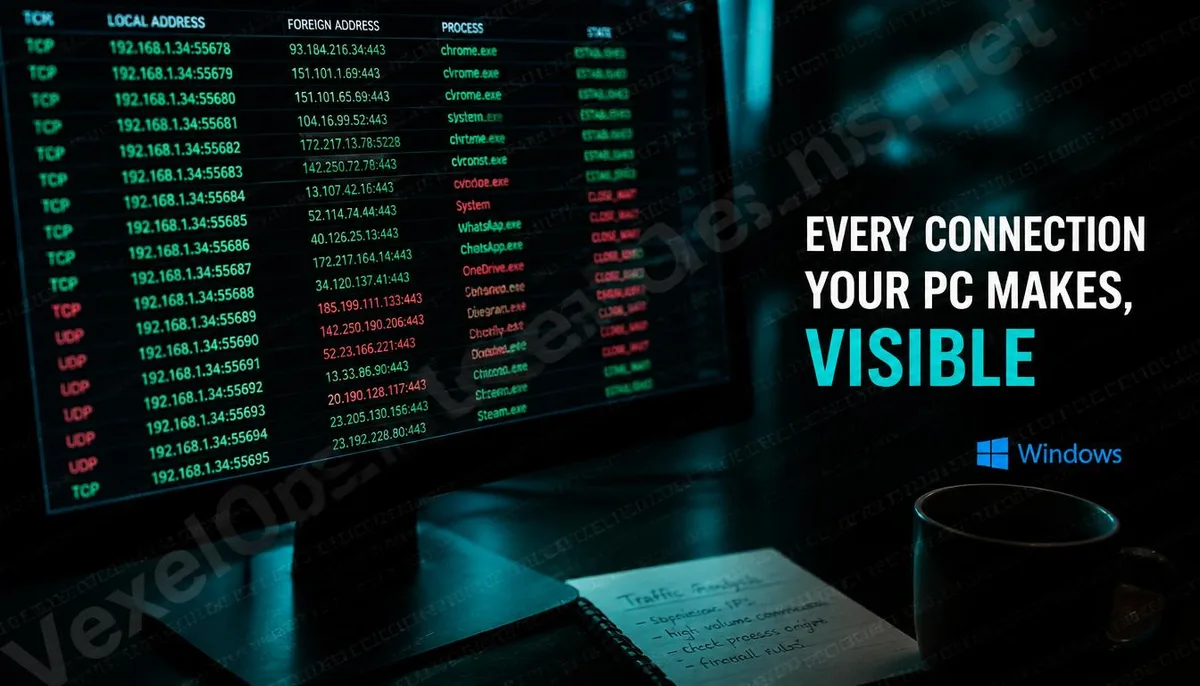
あなたのコンピュータは今、いくつの外部サーバーと接続していますか?ほとんどの人は、この質問について真剣に考えたことがありません。TCPViewはMicrosoft Sysinternalsが提供する無料のツールで、すべてのネットワーク接続の詳細をリアルタイムで表示し、ネットワークレベルで自分のデバイスで何が起こっているかを初めてはっきりと把握できます。