
한국어 글

인사이트 라이브러리

안전한 계정, 명확한 커뮤니케이션, 강한 개인정보 보호 습관을 위한 읽기 쉬운 안내.

3 개 결과 필터 지우기
정보 보안 연구원이 브라우저 내 XSS 위험을 분석하고 있습니다.

해커 도구와 기술 · 2026-10-07

XSS 크로스사이트 스크립팅 공격이란 무엇인가요? 웹사이트는 악성 코드 실행을 어떻게 방지하나요?

XSS는 웹사이트가 신뢰할 수 없는 콘텐츠를 브라우저에 보내어 해당 콘텐츠가 스크립트 또는 실행 가능한 태그로 처리되는 보안 문제입니다. 본 문서에서는 Reflected XSS, Stored XSS, DOM 기반 XSS의 차이점을 소개하고, 웹사이트가 어떻게 출력 인코딩, HTML 공유, CSP 및 보안 쿠키를 활용하여 위험을 줄이는지 설명합니다.
읽기
정보 보안 연구원이 SQL Injection 데이터베이스 취약점을 분석하는 모습

해커 도구와 기술 · 2026-10-06

SQL Injection이란 무엇인가? 해커가 데이터베이스 취약점을 어떻게 이용하며, 웹사이트는 어떻게 방어할 수 있을까?

SQL Injection은 일반적인 웹사이트 데이터베이스 보안 문제입니다. 사용자가 입력한 내용이 데이터베이스 쿼리에 직접 연결될 때, 원래 데이터로 처리되어야 할 내용이 쿼리 명령으로 해석될 수 있습니다. 이 글에서는 일반 독자가 이해할 수 있는 방식으로 SQL Injection의 원리, 일반적인 위험, 개발자가 채택할 수 있는 방어 방법, 그리고 합법적인 테스트 환경에서 학습하고 테스트하는 방법을 설명합니다.

읽기
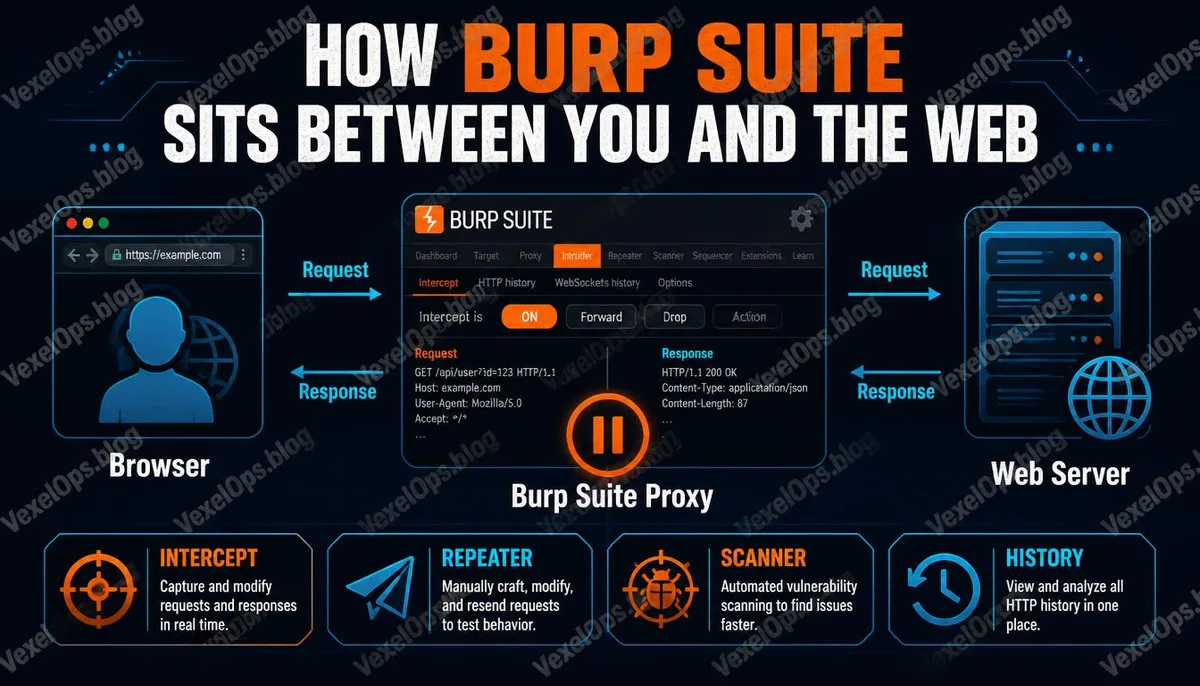
Burp Suite가 브라우저와 서버 간의 트래픽을 가로채는 기술 개념의 커버 이미지.

해커 도구와 기술 · 2026-07-10

Burp Suite란 무엇인가? 웹 보안 테스트 도구 입문, 보안 전문가가 이를 통해 웹사이트 취약점을 파악하는 방법

여러분이 사용했던 각 웹사이트 뒤에는 무수한 데이터 전송 과정이 있습니다. Burp Suite는 보안 전문가가 이러한 전송을 가로채고 분석하며 테스트하는 도구로, 웹 페이지 상호작용 뒤에 숨겨진 기술 세부 사항을 처음으로 완전히 볼 수 있게 해줍니다. 본문에서는 Burp Suite의 개념을 처음부터 설명하고, 보안 분야에서 왜 필수 학습 도구 중 하나로 간주되는지 살펴봅니다.

읽기