Nmap 進階用法:滲透測試人員實際怎麼用這個工具
大多數人對 Nmap 的認識,停留在掃描開放連接埠這個基本功能。但在實際的資安測試工作中,Nmap 的使用方式遠比這複雜,從作業系統辨識、服務版本偵測、到腳本引擎的自動化測試,每一個功能背後都有具體的使用邏輯。本文說明 Nmap 在授權測試環境中的幾個進階使用方式。
 VEXELOPS
INSIGHTS
繁體中文 文章
適合日常使用者閱讀的帳號安全、溝通安全與隱私習慣指引。
大多數人對 Nmap 的認識,停留在掃描開放連接埠這個基本功能。但在實際的資安測試工作中,Nmap 的使用方式遠比這複雜,從作業系統辨識、服務版本偵測、到腳本引擎的自動化測試,每一個功能背後都有具體的使用邏輯。本文說明 Nmap 在授權測試環境中的幾個進階使用方式。
 閱讀
密碼破解聽起來像電影裡才有的情節,但實際上它是資安測試工作中非常標準的一個環節。John the Ripper 是其中歷史最悠久、使用最廣泛的密碼破解工具之一,資安人員用它來測試系統中儲存的密碼是否夠強,而它的運作邏輯,也讓人更清楚地理解為什麼密碼的強度比大多數人以為的更重要。

大多數人對 Linux 的印象,是一個給工程師用的命令列系統。Kali Linux 是另一個層次的存在,它是專門為滲透測試與資安研究設計的作業系統,預裝了幾百個資安工具,讓資安人員不需要花時間建立環境,打開電腦就能開始工作。本文說明 Kali Linux 是什麼、它被用來做什麼,以及它在資安學習中的位置。
在資訊安全的世界裡,了解攻擊者如何思考,是防禦工作最重要的基礎之一。Metasploit 是全球最廣泛使用的滲透測試框架,讓資安人員能夠在授權環境中模擬真實的攻擊行為,找出系統在被真正攻擊之前就存在的漏洞。本文從零開始說明 Metasploit 是什麼,以及它在資安領域中扮演的角色。
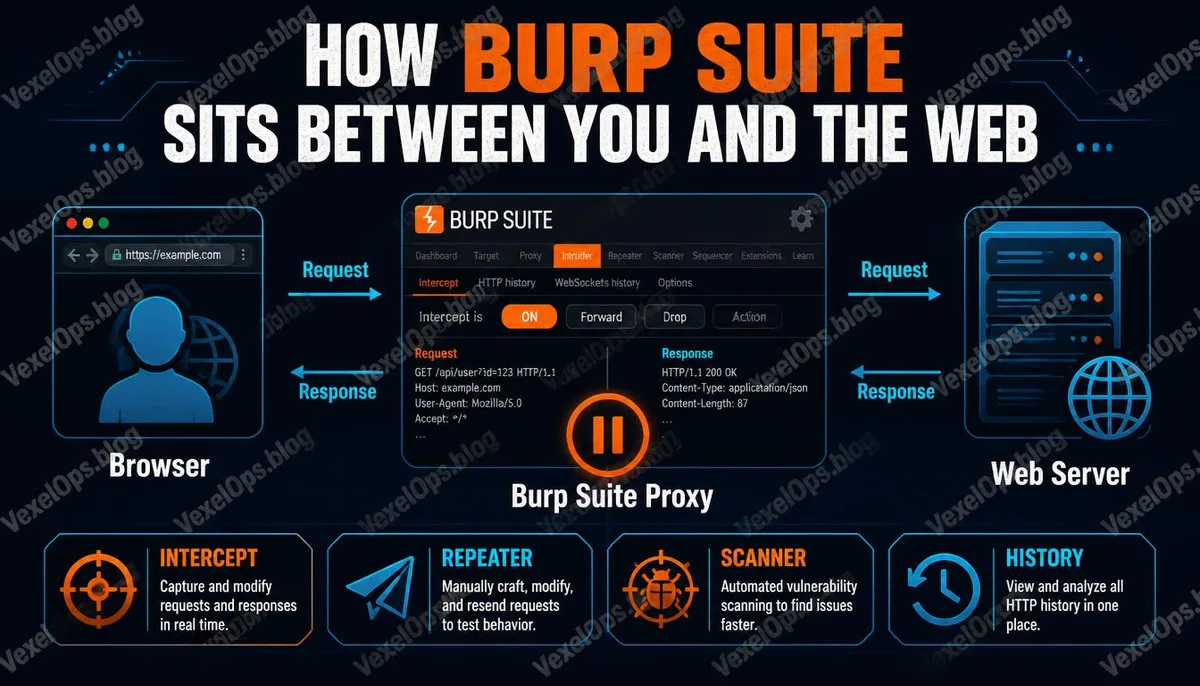
每一個你使用過的網站,背後都有無數個資料傳輸的環節。Burp Suite 是資安人員用來攔截、分析與測試這些傳輸的工具,它讓隱藏在網頁互動背後的技術細節第一次變得完全可見。本文從零開始說明 Burp Suite 是什麼,以及資安領域為什麼把它列為必學工具之一。