
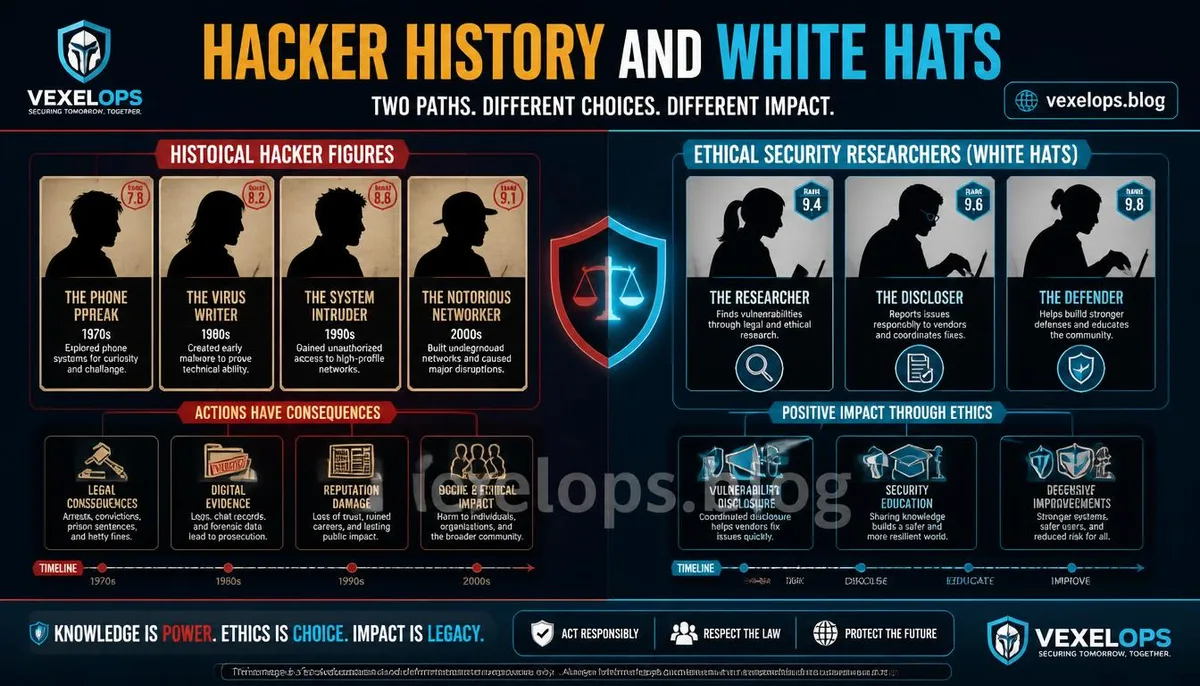
世界駭客排名怎麼評選?先理解這不是戰力榜
搜尋世界駭客排名時,很多文章會把不同時代、不同目的與不同法律狀態的人物放在同一張榜單上,甚至使用最強、最危險或最會破解等說法。但技術能力很難用單一數字比較,而且犯罪者、白帽研究者、資安教育者與被指控的嫌疑人,根本不是同一種類型。 本篇使用五項編輯標準:公開資料是否可驗證、對資安歷史的影響、技術或研究的代表性、對防禦工作的貢獻,以及一般讀者能否從事件中學到安全教訓。排名是閱讀順序,不是對個人價值或犯罪能力的肯定。 文章也會把駭客與詐騙分子分開。駭客是技術角色,可能從事研究、防禦或攻擊;詐騙分子則主要透過冒充、操縱信任、誘導付款或套取資料獲利。兩者可能在同一事件中合作,但概念不能混為一談。
Top 5 歷史知名駭客人物
Top 1:Kevin Mitnick,從爭議人物到資安教育者 Kevin Mitnick 是最常被大眾媒體提及的駭客人物之一。早期經歷使他成為美國電腦犯罪史上的知名人物,後來則轉向資安顧問、作者與安全教育工作。其官方團隊資料也將他的後期工作與滲透測試、安全意識訓練和社交工程防禦連結在一起。Kevin Mitnick 官方人物資料 他被列入本榜首位,不是因為犯罪值得模仿,而是因為其人生轉折讓大眾看見:安全問題不只在程式碼,也可能發生在人員、流程與信任關係中。對普通讀者而言,最值得學習的是不要把自稱技術專家的人視為天然可信,也不要在電話或訊息中交出密碼與驗證碼。 Top 2:Gary McKinnon,軍事電腦入侵爭議的代表人物 Gary McKinnon 曾因涉及美國軍方、國防部與 NASA 電腦的案件受到全球關注。美國司法部 2002 年公開文件記載,他被聯邦大陪審團以多項電腦詐欺與相關罪名起訴,文件描述的是指控內容,不應被改寫成未經核實的定罪結論。美國司法部公開起訴資料 這個案例的教育價值在於,它提醒讀者跨境網路行為可能涉及不同司法管轄區。即使行動者認為自己只是尋找資訊、測試系統或表達立場,未經授權存取軍事、政府或企業系統,仍可能造成服務中斷、資料損害與長期法律後果。 Top 3:Albert Gonzalez,大型支付資料外洩案件人物 Albert Gonzalez 是美國大型零售與支付資料外洩案件中被公開記錄的重要人物。美國司法部 2009 年文件稱,他被控參與針對零售與金融組織的網路入侵,案件涉及超過一億三千萬張信用卡與金融卡資料的竊取指控。美國司法部公開案件資料 這個案例的重點不是攻擊細節,而是資料集中保存後可能帶來的巨大影響。普通使用者可以從中理解,支付資料安全不只依賴個人密碼,也與商家的網路分段、權限管理、監控、加密與事件通報有關。 Top 4:Jonathan James,未成年駭客案件引發的安全討論 Jonathan James 曾因涉及政府與企業電腦的案件而成為早期知名駭客人物。與其把這類人物包裝成天才傳奇,更值得討論的是年輕使用者如何接觸網路技術、系統弱點與網路社群,以及教育、監護與法律責任如何共同降低風險。 這類歷史案例也說明,年齡不會讓未經授權的系統存取變成安全的玩笑。對學生或初學者而言,正確的學習方向應是使用教學靶場、公開漏洞練習環境與授權測試,而不是把陌生網站當成實驗場地。 Top 5:Adrian Lamo,線上身分與舉報爭議的代表人物 Adrian Lamo 是網路歷史中具有爭議的駭客人物,曾因進入企業系統與後續舉報事件受到廣泛討論。他的案例常被用來說明,駭客行為的技術部分只是事件的一面,法律程序、資料取得方式、媒體報導與舉報責任同樣會影響社會如何理解事件。
Top 5 白帽研究者與資安人物
Top 6:Tsutomu Shimomura,追蹤入侵事件的安全研究者 Tsutomu Shimomura 是資安研究與入侵事件追蹤歷史中經常被提及的人物。與前面幾位因爭議或犯罪案件成名的人物不同,他的代表性更接近安全研究、技術分析與協助理解攻擊來源。 將他列入本榜,是為了提醒讀者駭客技術也能用於防禦。研究者如果在授權範圍內分析系統、保存證據並協助修補問題,技術能力就能轉化為改善安全的力量。 Top 7:Charlie Miller,行動裝置與汽車安全研究的代表 Charlie Miller 因行動裝置與汽車安全研究受到資安社群關注。這類研究讓大眾開始理解,手機、車輛與日常連網裝置都可能包含軟體弱點,安全不能只聚焦在傳統電腦。 白帽研究的關鍵不在於公開展示多麼驚人的效果,而在於是否先確認研究範圍、避免造成傷害、適當通報廠商並讓使用者有機會取得修補。這也是普通讀者判斷安全研究是否負責任的重要標準。 Top 8:Marcus Hutchins,從惡意軟體分析到防禦工作的代表 Marcus Hutchins 曾因惡意軟體研究與防禦分析受到國際關注。他的經歷讓更多一般讀者知道,資安研究者不一定要設計攻擊才能產生影響,分析惡意程式、辨識威脅與協助阻止擴散,同樣是重要的安全工作。 這類研究也提醒使用者,不要為了好奇下載或執行未知檔案。一般人遇到可疑程式時,應優先保存來源資訊、隔離裝置並尋求可信的安全分析,而不是在日常設備上自行測試。 Top 9:Katie Moussouris,漏洞披露與漏洞賞金制度的推動者 Katie Moussouris 是漏洞披露與漏洞賞金制度領域的重要資安人物。漏洞賞金讓研究者可以在明確規則下回報問題,也讓組織建立接收、驗證與修復漏洞的制度化管道。 她所代表的價值不只是找到漏洞,而是建立研究者與系統擁有者之間更清楚的合作規則。這種制度能降低灰色地帶,讓安全研究不必依賴私下威脅、公開羞辱或未經授權的擴大測試。 Top 10:Dan Kaminsky,網路基礎設施安全研究的象徵 Dan Kaminsky 是網路基礎設施安全研究中具有代表性的人物,曾因 DNS 安全研究與漏洞披露受到全球關注。他的故事提醒大眾,網路安全不只關係到單一網站或一個帳號,底層協定的弱點也可能影響大量服務。 這類研究的真正價值,在於問題被發現後能透過負責任的協調、修補與安全公告降低風險。一般使用者雖然不需要理解 DNS 漏洞細節,但可以養成更新系統、使用可信網路服務與關注官方安全公告的習慣。
駭客排名能告訴普通讀者什麼?
這份 Top 10 名單同時包含歷史爭議人物與白帽研究者,目的不是把兩者放在同一條道德線上,而是讓讀者看見技術可能產生完全不同的結果。未經授權的存取可能帶來資料損害、刑事責任與受害者損失;在規則與授權下進行的研究,則可能推動漏洞修補、改善防禦與建立更安全的產業標準。 讀者也不應只看排名名次。判斷一個知名駭客人物是否值得信任,可以檢查其公開資料、法律狀態、研究成果、漏洞披露方式與後續防禦貢獻。媒體稱呼、社交平台粉絲數與神秘傳聞,都不能取代可驗證的來源。 如果你對知名駭客人物或資安歷史有疑問,可以聯繫 VexelOps 尋求協助。
關於知名駭客排名的常見問題
這份 Top 10 是世界公認的駭客排名嗎?
不是。世界上沒有一份所有人都承認的客觀駭客戰力榜,技術能力、事件影響與白帽貢獻也很難用單一分數比較。本文是依照公開資料、歷史影響、技術影響、資安貢獻與教育價值所作的編輯整理。 不同資料來源可能選出不同人物,排名也會隨著新證據、法律結果與研究貢獻改變。閱讀時應把它當成資安歷史入門,不要把名次視為犯罪能力或個人價值的證明。
為什麼白帽研究者也會出現在駭客排名中?
駭客一詞本身描述技術能力與探索方式,不一定代表犯罪。白帽研究者可能在得到授權後分析系統、發現漏洞、協助修補或建立安全制度,因此他們對資安發展具有正面影響。 把白帽人物納入排名,是為了避免讀者以為所有駭客都在竊取資料或破壞系統。判斷角色時,應看授權、目的、資料處理方式與行為結果,而不是只看駭客這個詞。
了解知名駭客故事,會不會讓人學會入侵?
安全敘事與操作教學不同。本文只整理公開人物背景、事件影響與防禦教訓,不提供攻擊指令、惡意程式碼、目標選擇、工具鏈或繞過驗證的方法。 讀者真正應該學到的是如何保護帳號、更新裝置、限制權限、辨識社交工程、保存安全紀錄,以及理解未經授權的行為可能造成什麼後果。對網路安全有興趣的人,應使用合法教學環境與授權測試平台學習。
One Key Takeaway:排名不是戰力榜,授權、影響與防禦貢獻才是判斷重點。