
駭客組織排名怎麼評選?先理解這不是戰力榜
駭客組織的名稱經常來自政府公告、資安公司報告、受害事件調查或研究社群。有時候,同一個行動者會被不同機構用不同名稱描述;有時候,幾個名稱可能代表同一個團體,也可能只是活動重疊但尚未完全確認的集群。因此,閱讀組織排名時,不能只看一個代號或網路上的神秘傳聞。 本篇使用五項標準:公開資料是否可驗證、事件影響範圍、活動是否持續、受影響產業與基礎設施,以及一般讀者能否從事件中學到防禦方法。排名反映的是公開影響力與教育價值,不是攻擊能力評分。 文章中的威脅團體不代表所有成員身分都已被司法機關確認。對於公開資料中仍存在爭議的歸因,本文會使用疑似、被歸因、公開報告所稱或被指稱等準確表述。
Top 10 網路威脅團體:公開事件與組織特徵
Top 1:LockBit,勒索軟體服務化的代表
CISA、FBI 與國際合作機構曾發布 LockBit 專門公告,指出 LockBit 採用 Ransomware-as-a-Service 模式,並影響金融、食品與農業、教育、能源、政府、醫療、製造與交通等不同領域。CISA LockBit 公告 LockBit 的重要性不只在於單一勒索軟體版本,而在於它呈現了犯罪活動如何透過分工、招募合作成員與服務化模式擴大影響。對企業而言,核心教訓是離線備份、修補暴露服務、限制權限、分段網路與事件通報不能只依靠單一產品。
Top 2:APT29,國家支持型網路間諜的代表
MITRE ATT&CK 將 APT29 描述為與俄羅斯對外情報局 SVR 有關的威脅團體,並記錄其長期針對政府網路、研究機構與智庫等目標的公開資料。MITRE ATT&CK:APT29 APT29 類型的威脅通常具有長期性、資源性與情報導向,與單純追求快速勒索的犯罪團體不同。普通讀者不需要學習其行動技術,但組織應理解供應鏈安全、雲端權限、第三方帳號與長期異常活動監控的重要性。
Top 3:Scattered Spider,社交工程與 IT 服務台風險的代表
CISA、FBI 與多國機構的聯合公告指出,Scattered Spider 曾針對大型企業與其 IT 服務台,並涉及資料竊取、勒索與多種社交工程風險。CISA Scattered Spider 公告 這個組織案例特別值得一般讀者注意,因為它提醒人們:攻擊不一定從複雜程式碼開始,也可能從假冒員工、假冒客服、催促重設密碼或誘導交出驗證資訊開始。防禦重點包括抗釣魚多因素驗證、服務台身分確認與拒絕分享一次性驗證碼。
Top 4:Conti,勒索軟體大規模化的案例
NSA 公開資料指出,CISA、FBI 與 NSA 曾觀察到超過 400 起使用 Conti 勒索軟體、針對美國與國際組織的攻擊;相關行動涉及檔案竊取、系統加密與勒索要求。NSA Conti 公告 Conti 案例顯示,勒索軟體事件通常不是單純的一台電腦被鎖定,而可能牽涉帳號、伺服器、備份、內部網路與資料外洩。對普通使用者而言,重要教訓是重要檔案要保留多份備份,並避免把唯一備份放在長期連線的同一個帳號中。
Top 5:Lazarus Group,跨類型國家支持型威脅的代表
Lazarus Group 常被資安機構與政府資料用來描述與朝鮮相關的網路威脅活動。公開報告通常將其與間諜、金融資源取得、破壞性活動或高價值目標關聯,但不同事件的歸因與名稱仍應依各份報告的證據理解。 這類組織的教育價值在於,網路威脅可能同時具有情報、金融與政治目的,不能只用一般詐騙或單一勒索事件的角度判斷。企業應對高價值帳號、遠端存取、供應鏈與加密資產相關流程建立更嚴格的權限與監控。
Top 6:APT28,長期情報行動的公開案例
APT28 是公開資安資料中經常出現的威脅組織名稱,通常與俄羅斯相關的國家支持型活動討論在一起。這類組織可能針對政府、軍事、政治、媒體與研究機構,並以長期情報蒐集作為主要風險背景。 讀者不需要記住所有別名,但要理解國家支持型行動者可能長期潛伏,並不一定像勒索軟體那樣立刻顯示畫面。組織防禦應重視異常登入、權限變化、郵件規則、供應鏈與端點紀錄,而不是只等待明顯的勒索通知。
Top 7:Sandworm,關鍵基礎設施風險的代表
Sandworm 常被公開資安研究與政府資料用於描述與破壞性網路行動相關的威脅活動。這類威脅之所以受到重視,是因為能源、工業控制、政府服務與公共基礎設施一旦受到影響,後果可能超過單一企業的資料外洩。 一般使用者從中可以理解,網路安全與日常生活並不是分開的。交通、醫療、能源與通訊系統都依賴資訊系統運作,因此組織需要具備分層防禦、離線備份、事件演練與跨機構通報能力。
Top 8:FIN7,金融犯罪與企業入侵的代表
FIN7 是公開資安報告中常見的金融犯罪威脅組織名稱,相關活動通常與支付資料、零售業、企業網路與金融利益有關。這類團體的風險提醒我們,攻擊者不一定只瞄準政府或大型科技公司,擁有付款資料、客戶資料或內部存取權限的中小型企業同樣可能成為目標。 企業可以從這類事件學到,付款流程與資訊安全需要共同管理。支付權限應分層,重要操作需要多重確認,員工也要知道假帳單、假供應商與異常付款要求可能同時涉及社交工程與帳號接管。
Top 9:REvil,勒索軟體聯盟模式的知名案例
REvil 曾是公開資安事件中受到廣泛討論的勒索軟體團體之一,常被用來說明勒索軟體如何透過合作成員、資料外洩威脅與多重勒索方式擴大壓力。由於網路犯罪組織可能解散、改名或由不同成員重新組合,文章不應把每個新事件都直接歸到同一個名稱。 對企業而言,這類案例的實際教訓是要建立可離線使用的事件應變流程。當主要郵件、檔案伺服器或身分系統無法使用時,組織仍需要知道如何聯絡內部人員、保存證據、啟用備份與對外通報。
Top 10:DarkSide,重大勒索事件後的防禦警示
DarkSide 因與重大勒索事件的公開討論有關而受到關注。它代表一類以企業營運中斷、資料外洩與聲譽壓力為手段的網路犯罪風險。即使某個組織後來停止活動,相關程式、成員、方法或合作模式仍可能以不同名稱出現。 這個案例提醒普通使用者與企業,不要以為某個知名團體消失就代表風險永久結束。可靠的安全策略應建立在基本控制上,包括更新、備份、多因素驗證、端點防護、權限最小化與可測試的復原流程。
駭客組織如何影響企業、政府與普通使用者?
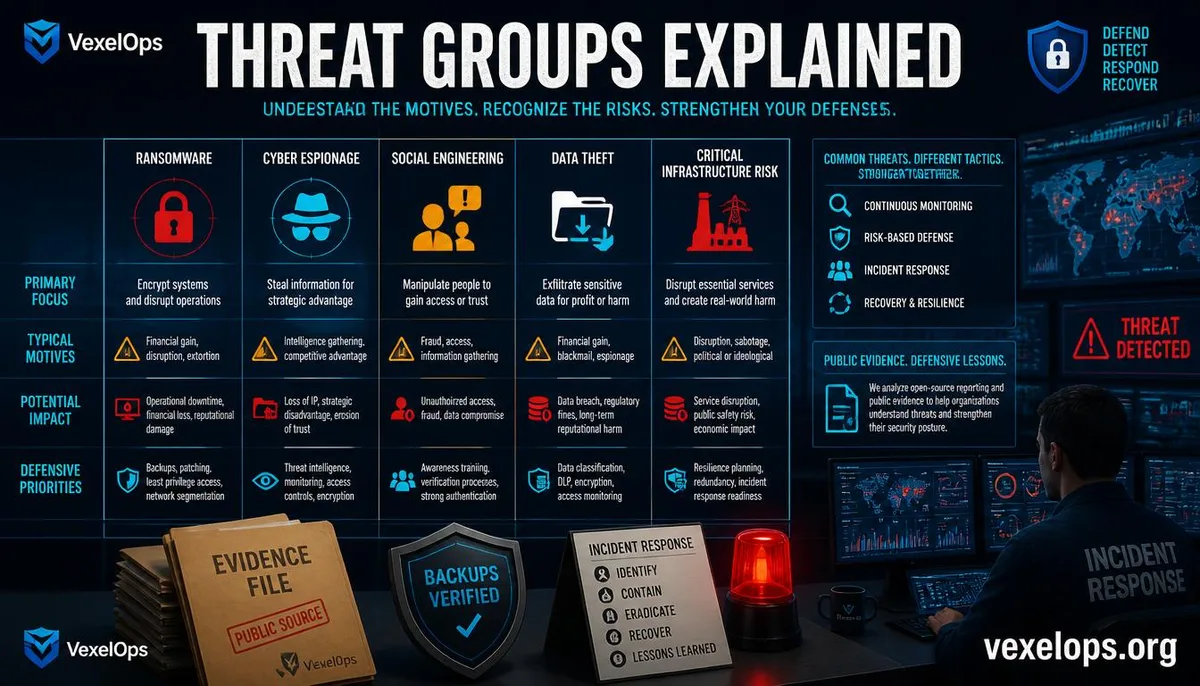
不同威脅團體的目標可能不同,但受害者常見的風險可以歸納為四類:帳號被接管、資料被竊取、服務被中斷,以及被要求付款或承受公開資料的壓力。攻擊者使用的工具與名稱會變化,但弱密碼、過度權限、未更新系統、缺少備份與錯誤信任仍然是常見風險來源。 普通使用者可以從組織事件中得到幾個簡單教訓。重要帳號要使用獨立密碼與抗釣魚多因素驗證;不要把一次性驗證碼告訴任何人;收到遠端控制或緊急付款要求時,應透過另一個可信管道確認;重要檔案要保留不與日常帳號同時連線的備份。 如果你對駭客組織或資安事件有疑問,可以聯繫 VexelOps 尋求協助。
關於駭客組織排名的常見問題
這份 Top 10 是全球公認的駭客組織排名嗎?
不是。網路威脅組織的名稱、歸因與活動狀態可能隨政府調查、資安報告與新證據改變。不同機構也可能用不同名稱描述相同或相近的活動集群,因此不存在所有人都承認的客觀戰力榜。 本文是依照公開資料、事件影響、活動持續性、產業風險與防禦教育價值所作的編輯整理。讀者應把它當成資安背景入門,而不是把排名理解成對任何犯罪團體的肯定或能力崇拜。
駭客組織和詐騙集團是同一種東西嗎?
不一定。駭客組織通常強調技術角色、網路基礎設施、惡意程式或系統入侵能力;詐騙集團則主要依靠冒充、欺騙、操縱信任與誘導付款。兩者可能合作,但不是同一個分類。 一般人不需要先判斷對方屬於哪個組織,才可以採取防禦。只要對方要求交出密碼、驗證碼、遠端控制權限或立即付款,就應先停止互動,改用官方網站或獨立管道確認。
看到知名駭客組織名稱時,普通人應該做什麼?
先確認消息來源,不要只相信社交媒體截圖、匿名帳號或聲稱掌握內幕的貼文。優先查看政府資安公告、受影響平台的官方通知與可信資安研究,並注意公告發布日期與是否已經更新。 如果你擔心自己的帳號或裝置可能受影響,可以先更換重複使用的密碼、啟用多因素驗證、檢查登入活動、更新系統並保存相關通知。不要下載陌生人提供的所謂修復工具,也不要把驗證碼交給自稱安全人員的人。
One Key Takeaway:排名重點是公開影響與防禦教訓,不是鼓勵或崇拜犯罪團體。