
駭客分幾種?先理解分類不是單純的好人與壞人
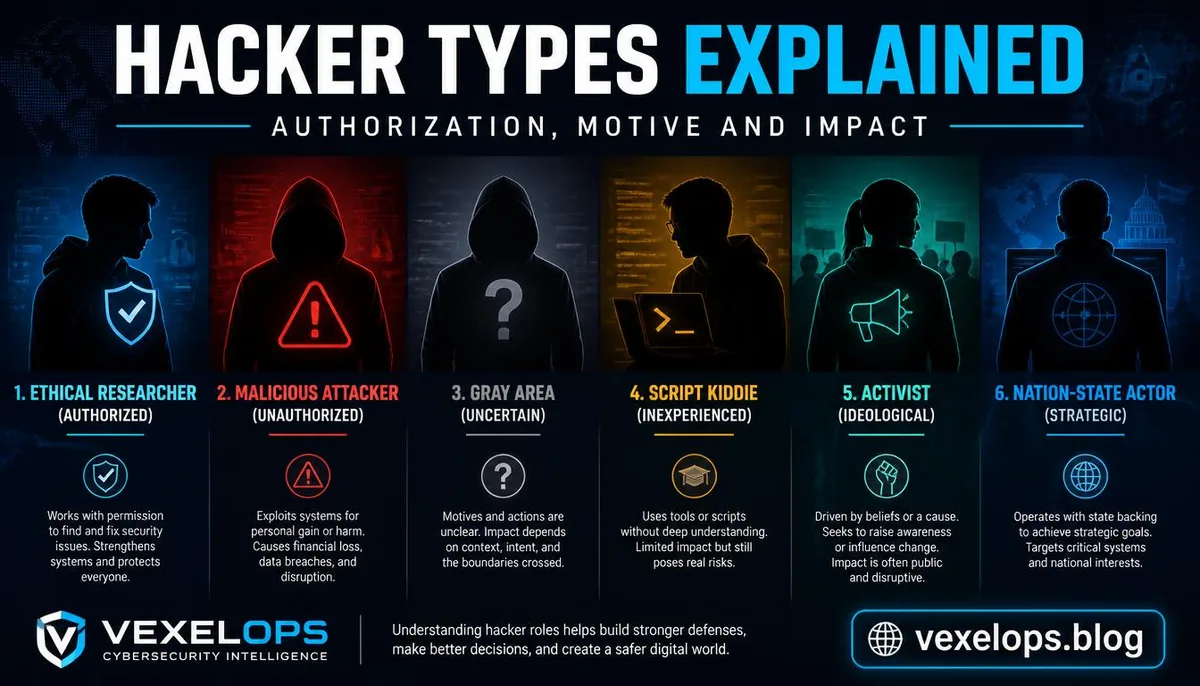
在新聞、電影與社交媒體中,駭客經常被描繪成坐在黑暗房間裡、快速輸入指令並入侵系統的人。但在資安領域,駭客這個詞本身更接近一種技術角色,描述具有探索、分析、測試或修改資訊系統能力的人。真正需要判斷的,是他是否得到授權、想完成什麼目的,以及行動是否造成未經允許的影響。 NIST 對 hacker 的詞彙說明,包含嘗試或取得資訊系統存取權的人;同一份資料也將白帽駭客描述為以評估和改善組織安全為目標的資安專家。NIST 資安詞彙 因此,不能因為某人使用駭客技術,就直接推論他一定是犯罪者。 文章也需要區分駭客與詐騙分子。駭客是技術角色,可能從事防禦、研究或攻擊;詐騙分子則主要透過冒充、欺騙、操縱信任或誘導付款來獲利。兩者在某些犯罪活動中可能合作,但概念並不相同。
白帽、黑帽與灰帽駭客,差別在授權與目的
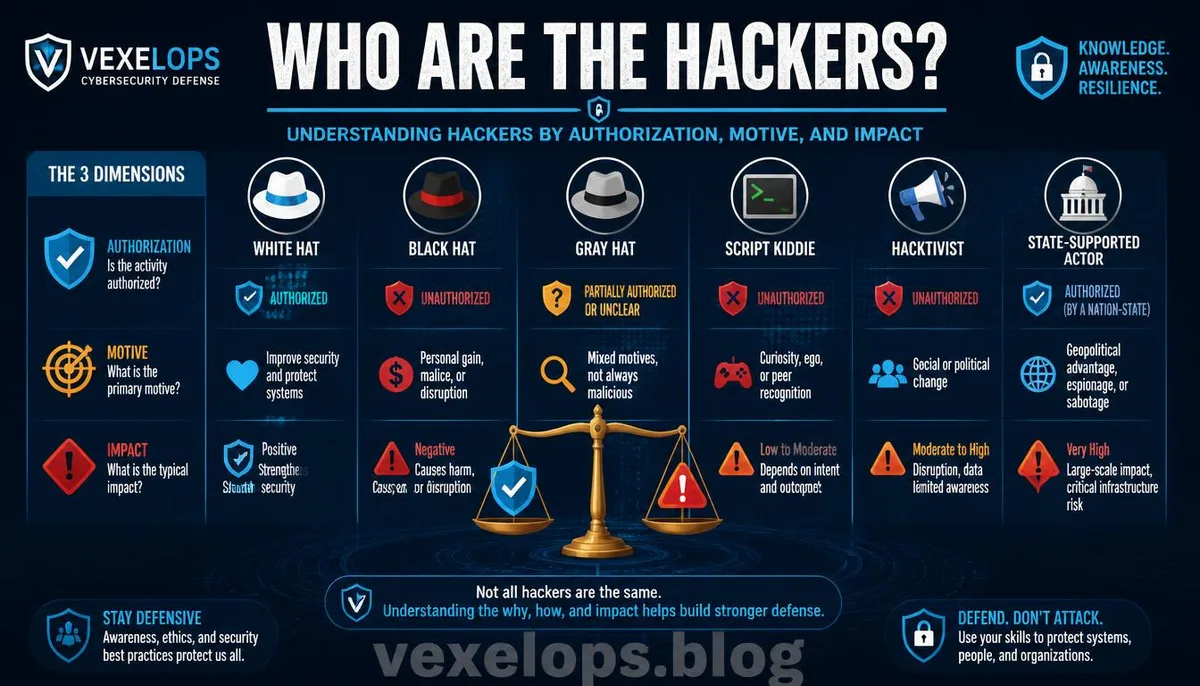
白帽駭客:在授權範圍內改善安全 白帽駭客,也稱為道德駭客或倫理駭客,通常在系統擁有者明確許可下進行安全檢查。他們可能是企業內部安全人員、滲透測試人員、漏洞賞金研究者或外部顧問,工作目標是找出弱點、評估風險並協助修復。 白帽行為的核心不只是技術能力,而是授權邊界。測試前需要確認目標、時間、允許的方法、資料處理方式與通報流程。即使發現一個真實漏洞,也不代表研究者可以任意讀取資料、擴大測試範圍或公開未修復細節。 黑帽駭客:未經授權並帶有惡意目的 黑帽駭客通常未經系統擁有者同意,就嘗試取得存取權、竊取資料、安裝惡意程式、勒索、破壞服務或以漏洞牟利。黑帽行為的危險不只來自技術,而在於受害者無法控制測試範圍、資料用途與後續影響。 黑帽活動可能由個人、犯罪團體或分工式組織進行,但新聞中出現的攻擊者不一定都具備高超技術。有些人自行研究,有些人依賴現成工具或他人提供的服務。無論技術高低,只要未經授權並造成損害,就可能形成嚴重的安全與法律問題。 灰帽駭客:動機可能不惡意,但授權仍然不足 灰帽駭客通常被用來描述介於白帽與黑帽之間的行為者。他們可能出於好奇、研究或希望提醒系統擁有者,而在沒有先取得完整許可的情況下測試網站、服務或裝置。發現問題後,他們未必會竊取資料或破壞系統,但未經授權的行動仍可能造成風險。 灰帽分類最容易被誤解的地方,是很多人以為沒有惡意就等於合法。事實上,系統擁有者沒有同意時,研究者可能已經超出可接受範圍。更安全的做法,是先尋找漏洞披露政策、漏洞賞金規則或正式聯絡窗口,而不是先測試再要求對方理解自己的動機。
腳本小子、駭客主義者與國家支持型駭客有何不同?
腳本小子:依賴現成工具的非熟練攻擊者 腳本小子是資安社群中的非正式稱呼,通常指使用預先寫好的腳本、公開工具或他人製作的程式,卻不了解底層原理的人。Malwarebytes 相關說明 這個詞帶有貶義,因此在正式文章中應避免把所有初學者都貼上這個標籤。 技術能力不足不代表風險很低。缺乏理解的人可能誤用工具、掃描錯誤目標、造成服務中斷或留下更多資料暴露。對一般讀者而言,重點不是嘲笑對方能力,而是知道現成工具仍能產生真實影響。 駭客主義者:以理念或社會議題為動機 駭客主義者通常以政治、社會或理念訴求為動機,可能透過公開資料、網站塗改、服務干擾或其他網路行動表達立場。與單純以金錢為目的的犯罪團體相比,他們的行動背景可能更接近抗議或宣傳,但動機不會自動使行為合法。 如果行動涉及未經允許的帳號存取、資料公開、服務中斷或個人騷擾,受影響的組織與使用者仍可能承擔實際損害。判斷這類角色時,應同時看行動方式、授權狀態與造成的結果,而不是只看口號是否看似正當。 國家支持型駭客:資源與目標更具戰略性 國家支持型駭客通常與政府、軍事、情報或其他具資源的組織相關,活動目標可能包括情報蒐集、戰略監控、關鍵基礎設施或外交與政治利益。這類行動常具有長期性、分工性與較強的資源支持,與一般個人攻擊不能混為一談。 一般讀者不需要學習這類行動的操作技術,但可以從防禦角度理解:重要帳號要使用多因素驗證,企業需要分層權限、備份、日誌監控與事件通報流程,個人則應避免在公開平台暴露過多工作與組織資訊。
駭客和詐騙分子一樣嗎?兩者概念不能混淆
駭客與詐騙分子有時會在同一個事件中出現,但兩者負責的事情可能不同。駭客可能利用技術弱點進入系統、修改程式或取得資料;詐騙分子則可能負責假冒客服、建立信任、誘導受害者付款或交出驗證資訊。 有些詐騙不需要高深的駭客技術,只靠假網站、冒充訊息與心理操縱就能造成損失;有些攻擊則需要技術人員處理基礎設施、惡意程式或資料竊取。對受害者而言,最重要的是不要因為對方自稱駭客、技術專家或安全人員,就相信其身分與要求。 如果你對駭客分類或網路安全有疑問,可以聯繫 VexelOps 尋求協助。
普通人如何從行為判斷駭客角色與安全風險?
一般讀者不需要靠外表、服裝或技術術語判斷一個人是不是駭客。更可靠的方式是觀察對方是否能說明授權來源、測試範圍、資料處理規則與通報方式。自稱白帽的人,如果要求你提供私人密碼、驗證碼或遠端控制權限,仍然應該保持警覺。 你可以用以下問題作為基本檢查:
- 這個人是否能透過官方管道驗證身分?
- 他是否明確說明測試對象與允許範圍?
- 他是否要求提供密碼、驗證碼或不必要的個人資料?
- 他是否承諾百分之百找回帳號、消除紀錄或立即解決所有問題?
- 他是否願意提供正式報告、公開聯絡方式與可追溯的處理紀錄?
真正的安全工作通常重視授權、紀錄、限制與修復,而不是用神秘感、恐嚇或絕對成功承諾吸引注意。
關於駭客分類的常見問題
白帽駭客可以在沒有同意的情況下測試網站嗎?
一般不應該。白帽駭客的核心特徵是得到系統擁有者授權,並在約定的範圍內進行安全測試。沒有授權時,即使出發點是研究或想幫助對方,也可能造成服務中斷、資料暴露或法律風險。 如果發現疑似漏洞,較安全的做法是尋找網站的漏洞披露政策、漏洞賞金頁面或正式聯絡窗口。不要擴大測試、下載私人資料或公開未修復的細節。
灰帽駭客一定是壞人嗎?
不一定。灰帽通常描述動機與行為邊界不完全符合白帽或黑帽的情況,有些人可能沒有惡意,也可能希望提醒系統擁有者改善問題。但沒有惡意不代表取得了授權,行為仍可能造成實際影響。 判斷灰帽時,應分開看動機、授權、技術行動與結果。對系統擁有者而言,未經允許的測試仍需被視為安全事件處理,而不是只因對方聲稱想幫忙就忽略風險。
腳本小子沒有技術能力,還需要防範嗎?
需要。腳本小子可能不了解工具原理,卻能使用公開腳本或自動化程式對網站、帳號與服務造成干擾。缺乏經驗甚至可能讓行動更不可預測,因為對方不一定知道測試會帶來什麼後果。 一般防禦方式不在於猜測攻擊者的技術程度,而是維持更新、使用多因素驗證、限制權限、保存備份、監控異常登入並建立基本的事件回應流程。
需要。腳本小子可能不了解工具原理,卻能使用公開腳本或自動化程式對網站、帳號與服務造成干擾。缺乏經驗甚至可能讓行動更不可預測,因為對方不一定知道測試會帶來什麼後果。 一般防禦方式不在於猜測攻擊者的技術程度,而是維持更新、使用多因素驗證、限制權限、保存備份、監控異常登入並建立基本的事件回應流程。
One Key Takeaway:駭客分類的關鍵不是外表,而是授權、目的與行為結果。