
假客服為什麼知道你剛剛遇到的問題?
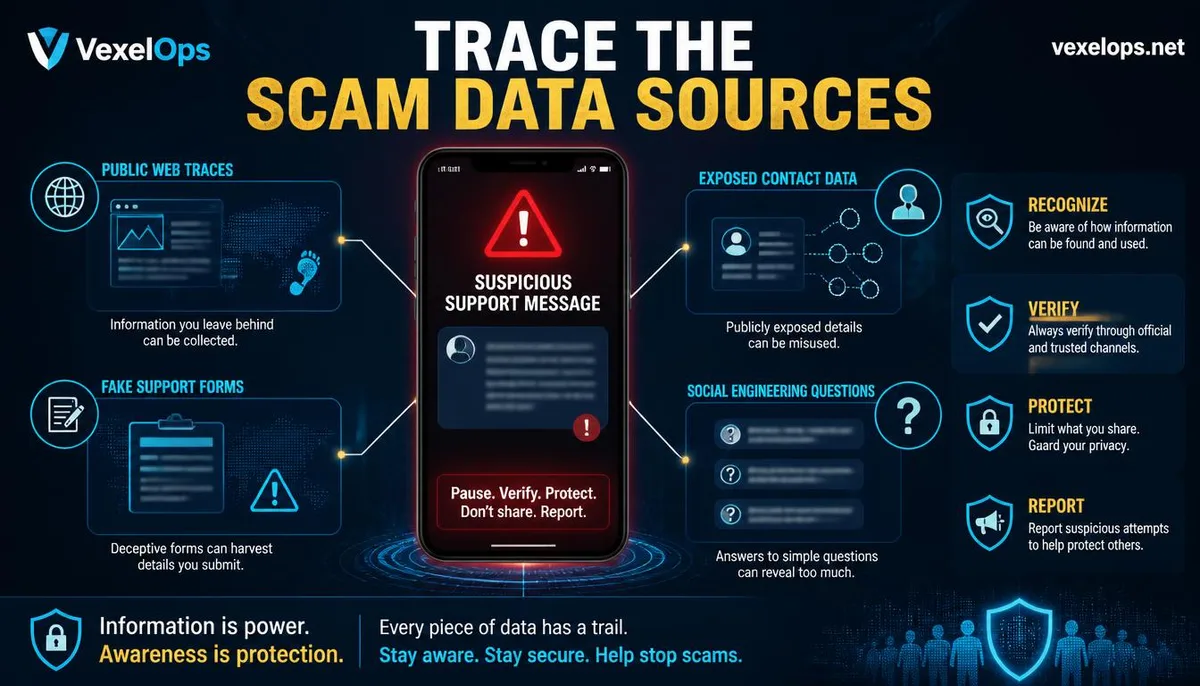
當你剛在某個網站遇到登入錯誤,幾分鐘後就收到一則自稱客服的訊息,對方甚至知道你使用哪個平台,第一反應通常是:他們是不是已經入侵我的手機?這種精準感確實令人不安,但不一定代表對方掌握了完整裝置控制權。 詐騙分子可能從公開貼文、搜尋結果、社交平台留言、外洩資料、假客服表單或其他服務的事件資訊中拼出背景。也有可能是你先在公開地方說明問題,對方再利用關鍵字搜尋並主動接近。FTC 將這類冒充詐騙描述為假裝成受信任的企業或機構,誘導受害者交出金錢、帳號存取權或個人資料。 因此,對方知道你的問題,不等於對方一定是官方客服;對方說得越準,也不代表你應該立即提供驗證碼、密碼或付款資料。真正重要的是確認身分來源,而不是被對方掌握的幾個細節牽著走。
公開資料、外洩名單與社交工程有什麼差別?
公開資料是任何人都可能搜尋到的內容,例如公開帳號名稱、公司職稱、貼文、留言、網站紀錄或社群討論。這些資料單獨看起來不敏感,但把姓名、平台、使用習慣與近期事件拼在一起,就可能讓陌生人產生非常了解你的錯覺。 外洩資料則可能來自過去遭到入侵的服務、第三方名單、重複使用的聯絡資訊或不明資料庫。一般人很難確認自己的資訊是否曾經出現在某個外洩事件中,也不能因為假客服說出姓名或電話,就立刻判斷來源是哪一個平台。 社交工程則是透過人際互動套取或確認資訊。CISA 說明,攻擊者可能偽裝成新員工、維修人員或研究者,透過提問逐步拼湊足以取得信任的資料;釣魚、語音釣魚與簡訊釣魚都可能使用相同思路。 三者可能同時出現:詐騙分子先從公開內容知道你的平台,再利用外洩聯絡資料接觸你,最後透過對話確認帳號狀態。這就是為什麼一次看似普通的留言,也可能成為後續騙局的一塊拼圖。
詐騙分子如何利用你不經意說出的資訊?
很多人以為自己沒有主動透露敏感資料,就不可能被社交工程影響。但客服對話常常從很普通的問題開始,例如你使用哪個平台、什麼時候發現錯誤、是否換過手機、是否收到安全通知。每一個答案可能都在幫對方縮小判斷範圍。 對方還可能把你已經說過的內容重新講一遍,讓你產生他們已經掌握內部紀錄的錯覺。這種技巧不需要真正進入你的帳號,只要讓你在焦慮中補充更多細節,就可能逐步取得信箱、電話、驗證方式或付款習慣。 遇到陌生客服時,先暫停回答下列內容:
- 完整帳號名稱、密碼、驗證碼或備用碼。
- 電子郵件、手機號碼與其他服務的登入方式。
- 身分文件、付款卡片、銀行資料或遠端控制權限。
- 目前是否仍能登入、哪一台裝置還保持登入。
這不是要求使用者永遠不要聯絡客服,而是要先確認對方身分與聯絡管道。真正的客服不應該要求你透過私人帳號交出一次性驗證碼,也不應該因為你拒絕提供敏感資料就催促付款。
哪些客服訊息看似精準,其實可能是設計好的陷阱?
假客服常使用緊迫感與權威感並行的方式。他們可能說帳號即將被刪除、付款即將失敗、裝置已被入侵,或必須立即轉移資金保護帳戶。FTC 提醒,冒充者可能偽造來電顯示、使用員工編號或看似正式的文件,讓受害者誤以為對方來自熟悉的企業或政府機構。 CISA 也指出,釣魚訊息常包含緊急語言、要求個人或金融資料、縮網址、不正確的寄件地址與仿冒連結。即使文字沒有錯字,也不能因此判斷訊息是真的;現代詐騙可以使用更自然的語言與更像官方的版面。 以下訊號同時出現時,風險通常會升高:
- 對方要求你不要掛電話、不要詢問家人或不要聯絡官方。
- 對方提供的電話、網址或 QR Code 只出現在這則意外訊息中。
- 對方要求你立即分享螢幕、安裝遠端工具或轉移資金。
- 對方知道部分資料,卻拒絕讓你透過官方管道重新確認。
最安全的做法,是自行關閉對話,再從已知可靠的官方網站、App 或帳單找到聯絡方式。不要使用陌生訊息內附的電話號碼或連結完成驗證。
發現資料被掌握後,應該先保護哪些帳號?
如果你懷疑自己把資料交給假客服,先不要繼續和對方爭辯,也不要為了確認身分而提供更多資料。應保存對話、電話號碼、電子郵件、付款紀錄與網址,然後從可信任裝置保護最重要的電子郵件帳號,再處理社交平台、金融服務與雲端帳號。 如果曾經輸入密碼,應立即更換所有重複使用相同密碼的服務;如果曾經交出驗證碼或備用碼,則要檢查帳號的登入活動、已授權裝置與雙重驗證設定。若涉及付款或金融資料,應直接聯絡正式機構,使用官方網站上的聯絡方式,不要回撥陌生訊息中的號碼。 如果你不確定資料從哪裡外洩,可以聯繫 VexelOps 尋求協助。
關於假客服與詐騙資料來源的常見問題
假客服知道我的姓名和帳號名稱,代表他已經入侵我的手機嗎?
不一定。姓名、帳號名稱、公開貼文、公司資訊與部分聯絡資料,可能透過公開網路、過去外洩名單、第三方服務或社交工程取得。對方知道幾項正確資料,只能說明他掌握了某些線索,不能單獨證明手機已被入侵。 但這仍然是需要處理的警訊。你可以從可信任裝置檢查電子郵件、帳號登入活動、已授權 App 與裝置安全設定,也不要因為對方說得準確,就把密碼或驗證碼交出去。
如何確認對方是真正的客服?
不要使用對方在意外訊息中提供的電話、網址或 QR Code。先關閉對話,再自行輸入官方網站地址,從官方 App、帳單、產品包裝或既有聯絡紀錄尋找客服方式。真正的客服身分應能透過獨立管道確認,而不是只靠對方自己提供的員工編號或截圖。 如果對方要求立即付款、轉移資金、分享螢幕、安裝遠端工具或提供一次性驗證碼,應立即停止。客服是否知道你的部分資料,不會改變這些敏感要求本身的風險。
已經把個人資料交給假客服,現在應該怎麼辦?
先保存對話、電話、網址、付款紀錄與收到的通知,不要刪除證據。若交出的是密碼,立即更換所有重複使用該密碼的帳號;若交出的是驗證碼或備用碼,則應檢查帳號登入活動、登出陌生裝置並重新設定雙重驗證。 如果涉及銀行、支付服務或其他金融帳號,應透過官方網站或帳單上的聯絡方式盡快通知正式機構。即使尚未造成明顯損失,也可以考慮向所在國家或地區的反詐騙與執法機關報告,讓相關單位掌握相同手法。
One Key Takeaway:假客服知道部分資料,不代表可信;先獨立驗證身分,再保護帳號與付款資料。