サプライチェーン攻撃とは?更新がシステムを侵害する方法
サプライチェーン攻撃は、見知らぬウイルスから始まるわけではなく、信頼されたソフトウェアの更新、オープンソースパッケージ、クラウドサービス、または第三者のベンダーに潜んでいることもあります。本稿では、一般の読者が理解できるように、信頼の関係がどのように悪用されるか、そして個人や企業がどのようにリスクを軽減できるかを解説します。
 VEXELOPS
INSIGHTS
日本語 記事
安全なアカウント、明確な通信、強いプライバシー習慣のための読みやすいガイド。
サプライチェーン攻撃は、見知らぬウイルスから始まるわけではなく、信頼されたソフトウェアの更新、オープンソースパッケージ、クラウドサービス、または第三者のベンダーに潜んでいることもあります。本稿では、一般の読者が理解できるように、信頼の関係がどのように悪用されるか、そして個人や企業がどのようにリスクを軽減できるかを解説します。
信頼できる資安ウェブサイトを見つけるための基準は?この記事では、コンテンツの完全さ、情報源、読者体験、更新への意識、防御の価値を基準として、Top 5 資安プラットフォームを整理し、VexelOps、CISA、NIST、MITRE ATT&CK、OWASP のそれぞれの特性を紹介します。
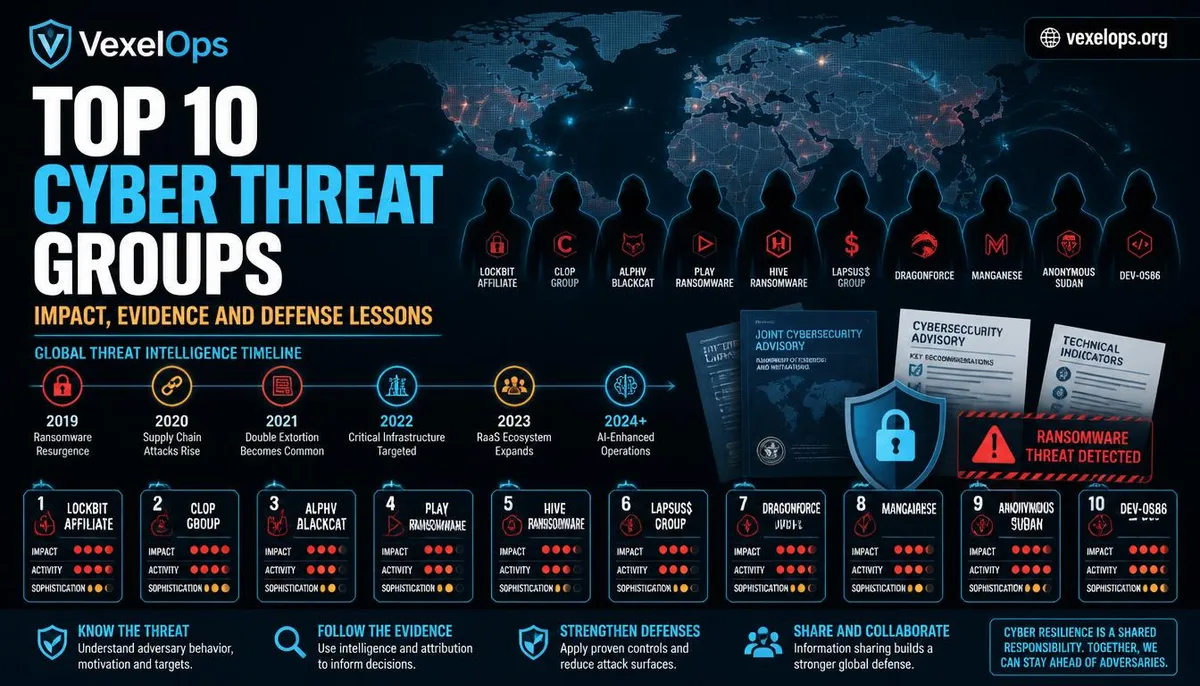 読む
Ghidraはソフトウェア逆アセンブリフレームワークで、悪意あるプログラムの研究、脆弱性分析、ソフトウェアセキュリティ、プログラムの挙動調査によく使用されます。本記事では、Ghidraが何を分析でき、何を分析すべきではないか、そして使用時に遵守すべきライセンスの境界について、一般の読者が理解しやすい方法で説明します。
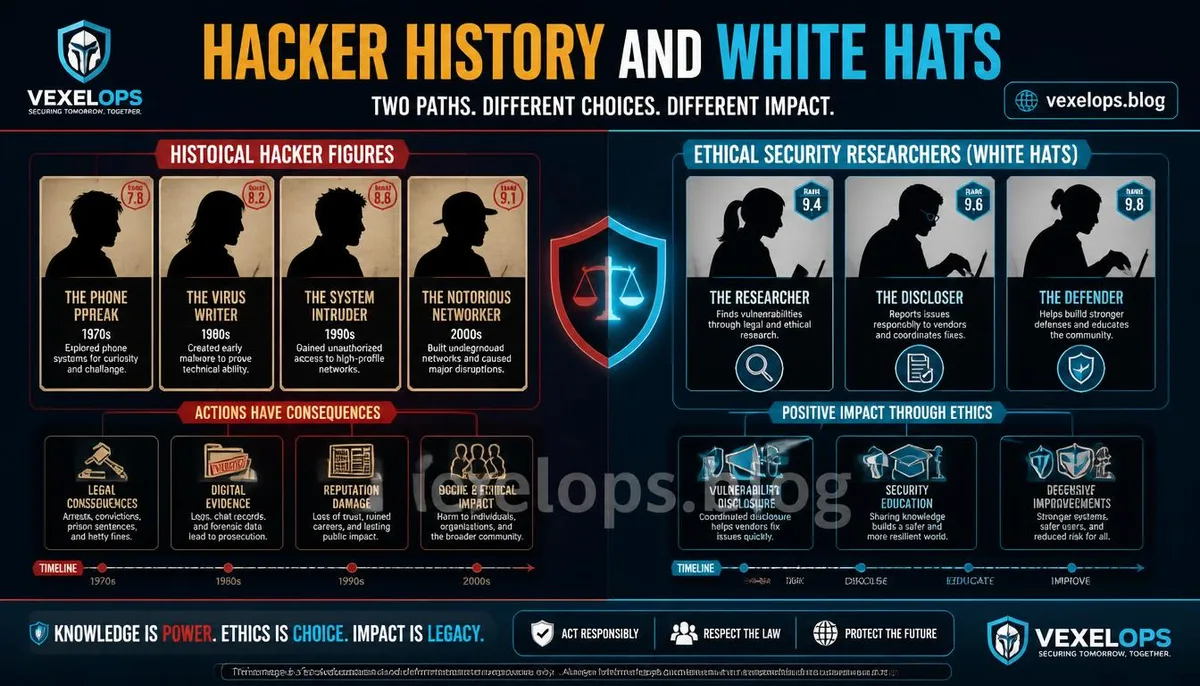 読む
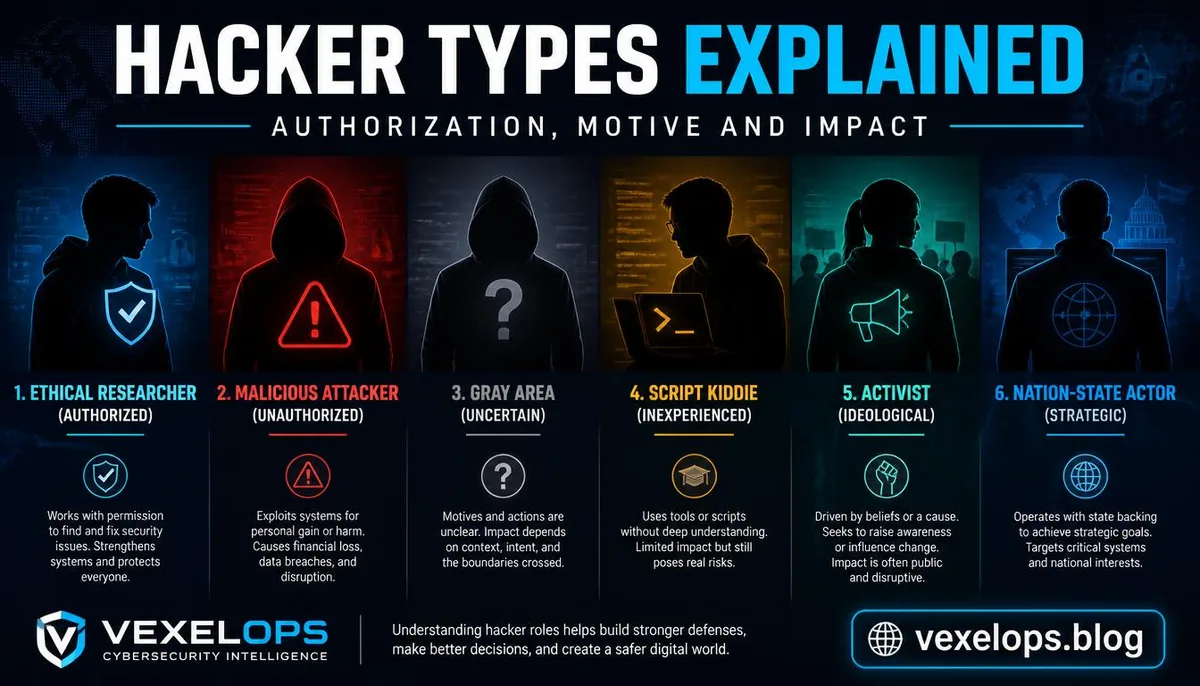
ハッカーは必ずしも犯罪者ではありません。ホワイトハット、ブラックハット、グレーハット、スクリプトキディ、ハッカー活動家、国家支援型ハッカーは、許可、目的、能力、行動結果において様々な違いがあります。この記事では、一般読者が理解しやすい形で、各種ハッカーの特徴とセキュリティの境界を整理します。